Segurança Digital · tecnologia
Instaladores falsos do 7-Zip transformam dispositivos em nós de proxy residencial
O grupo Lurking Lizard, baseado na China, distribui instaladores maliciosos do 7-Zip através de domínios similares ao oficial, infectando dispositivos com malware que os transforma em nós de proxy residencial para atividades criminosas.
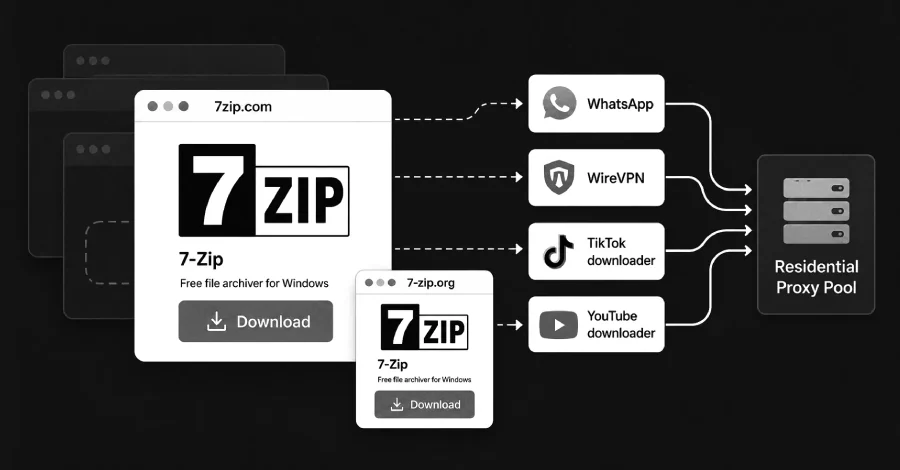
Uma rede criminal chinesa está operando um esquema elaborado que transforma computadores domésticos inocentes em peças de uma vasta infraestrutura de proxy residencial usada para atividades ilícitas. A campanha, atribuída ao grupo Lurking Lizard, utiliza instaladores falsos do 7-Zip — um dos softwares de compressão mais populares do mundo — como vetor de infecção.
Drop-catching: herdando legitimidade de domínios expirados
Um dos aspectos notáveis do modus operandi do adversário revolves em torno da aquisição de domínios quando eles expiram, uma técnica conhecida como drop-catching. Ao adquirir esses domínios, o grupo herda a história acumulada e a legitimidade percebida que esses endereços construíram ao longo do tempo.
Em alguns casos, o atacante aproveitou a legitimidade percebida em torno de nomes de domínio referenciados incorretamente. Por exemplo, usuários que digitam "7zip.com" em vez do endereço oficial "7-zip.org" são direcionados para sites maliciosos que hospedam os instaladores infectados. Essa exploração de erros de digitação — conhecida como typosquatting — é uma tática antiga, mas continua efetiva contra usuários desatentos.
Ecosistema coordenado de múltiplas etapas
A análise WHOIS e a impressão digital de infraestrutura sugerem que o Lurking Lizard é um ator baseado na China. O esquema ilícito também utiliza VPNs populares e serviços como HeroSMS como iscas para distribuir o malware de proxy.
"Na campanha original do 7-Zip, as vítimas eram direcionadas para instaladores maliciosos através de conteúdo tutorial, descoberta orientada por buscas e domínios semelhantes", explicou a Infoblox. "Se técnicas similares estão direcionando usuários para as variantes desktop atuais não está claro, mas as aplicações móveis podem servir como um canal adicional de aquisição."
Não está claro se a mesma funcionalidade de proxy — ou seja, um nó de saída canalizando tráfego de terceiros através dos dispositivos das vítimas — está presente nas aplicações móveis, ou se é limitada apenas às aplicações desktop. Independentemente, elas pintam um quadro do que parece ser um negócio ilegal de proxy que alimenta um ecossistema coordenado abrangendo aquisição de vítimas, infraestrutura de proxy, marketing e monetização.
Operação de ponta a ponta
O resultado é uma operação de ponta a ponta que passa por dois estágios distintos:
- Aquisição: Usuários são direcionados para instaladores falsos através de tutoriais enganosos, resultados de busca manipulados e domínios similares ao oficial
- Monetização: Dispositivos infectados são integrados à rede de proxy residencial e seu tráfego é vendido para terceiros que desejam anonimato
"Estamos impressionados com os paralelos entre a atividade criminal recentemente exposta no espaço de proxy residencial e o malvertising que assolava a publicidade de afiliados", afirmou a Infoblox. "Há uma história óbvia: sua TV pode fazer parte de um botnet gigante conduzindo ataques pela internet. Mas a história real é muito mais complexa, e as soluções ainda são evasivas."
"Em vez de operar uma única campanha de malware, o Lurking Lizard gerencia múltiplos estágios do ciclo de vida do proxy residencial há vários anos, desde a aquisição de dispositivos vítimas até o marketing e venda de acesso à rede resultante."
Riscos sérios para proprietários de dispositivos
Isso cria riscos graves para proprietários de dispositivos desprevenidos, pois seus endereços IP residenciais podem ser usados por atacantes como plataforma de lançamento para hacking e outras atividades não autorizadas. Consequentemente, usuários podem ter seu tráfego legítimo marcado como suspeito, ou bloqueado por seus provedores de serviço.
O Google alertou que vítimas dessa campanha podem enfrentar consequências reais: suas contas podem ser suspensas por atividades suspeitas originadas de seus IPs, podem receber avisos de ISPs, e em casos extremos, podem até enfrentar investigações legais se o proxy for usado para atividades criminosas graves.
Como se proteger
Para evitar cair nessa armadilha:
- Baixe sempre do site oficial: O 7-Zip oficial está disponível apenas em
7-zip.org(note o hífen) - Verifique assinaturas digitais: Instaladores legítimos do 7-Zip são assinados digitalmente por Igor Pavlov
- Desconfie de tutoriais: Muitos tutoriais online vinculam para versões modificadas ou falsas de software popular
- Use verificadores de hash: Compare hashes MD5/SHA256 dos instaladores baixados com os publicados no site oficial
- Considere alternativas open-source: Ferramentas como PeaZip ou Keka (macOS) oferecem funcionalidade similar com menor risco de impersonificação
A campanha do Lurking Lizard ilustra como o ecossistema de proxy residencial ilegal evoluiu de simples malware para operações complexas de múltiplas camadas que rivalizam empresas legítimas em sofisticação operacional.