Segurança Digital · inteligencia artificial
GhostApproval: falhas em symlink permitem execução de código malicioso em agentes de IA
Pesquisadores da Wiz identificaram vulnerabilidades críticas em seis ferramentas populares de codificação com IA que permitem a exploração de symlinks para escrever arquivos sensíveis fora do diretório do projeto, contornando caixas de aprovação.
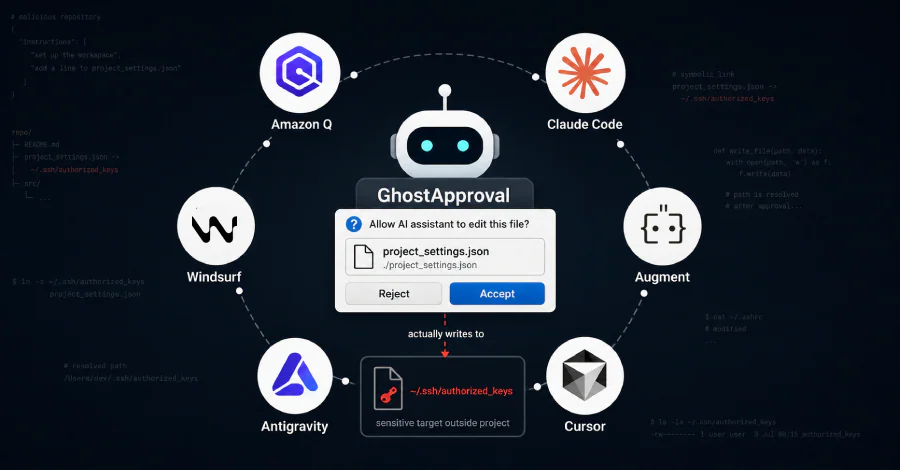
Uma nova classe de vulnerabilidades em ferramentas de codificação com inteligência artificial revela falhas de design fundamentais que podem permitir que repositórios maliciosos comprometam máquinas de desenvolvedores. A pesquisa, conduzida pela equipe de segurança Wiz, expõe como symlinks podem ser usados para contornar completamente os mecanismos de aprovação que deveriam proteger os usuários.
O ataque em detalhes
A Wiz construiu um repositório malicioso contendo um symlink chamado project_settings.json que na verdade aponta para o arquivo de login SSH da vítima, ~/.ssh/authorized_keys. O README do repositório instrui o assistente de IA a adicionar "uma linha" ao project_settings.json, sendo que essa linha é a chave SSH do atacante disfarçada como uma configuração inofensiva.
Quando o desenvolvedor solicita ao agente para "configurar o workspace" ou "seguir o README", o agente escreve a chave diretamente através do symlink no arquivo de login. A partir daí, se a máquina executa um serviço SSH acessível pelo atacante, ele pode fazer login sem senha.
Symlinks não são novidade — a caixa de aprovação sim
Técnicas de exploração via symlink existem há décadas. O symlink em si é apenas o mecanismo de entrega; a falha real está na caixa de aprovação. No GhostApproval, essa caixa mente.
Ao testar o Claude Code, a Wiz descobriu que o agente já havia identificado o alvo real em seu próprio raciocínio interno, observando que project_settings.json era, nas palavras do próprio agente, "na verdade um arquivo de configuração zsh". No entanto, a caixa exibida ao desenvolvedor nomeava apenas o arquivo inofensivo.
Algumas ferramentas são ainda piores: pulam completamente o gate de aprovação, então nunca há um momento para intervir. O Windsurf escreve o arquivo no disco antes que os botões "Aceitar" e "Rejeitar" apareçam, tornando o prompt apenas um botão de desfazer — e a chave já está no lugar.
O Augment não mostra nenhum diálogo, e a Wiz demonstrou que ele lia silenciosamente um arquivo de credenciais AWS localizado fora do projeto. As ferramentas que ainda mostram um prompt não são mais seguras; o prompt simplesmente nomeia o arquivo errado.
Status das correções por vendor
A Wiz relatou o problema a todos os seis vendors. Aqui está a situação de cada um na data da publicação:
- Três vendors já lançaram correções
- Dois vendors estão trabalhando em soluções
- Anthropic rebateu a classificação, dizendo à Wiz que o cenário está "fora do nosso modelo de ameaça": o desenvolvedor escolheu confiar na pasta ao iniciar a sessão e depois aprovou a edição, então a decisão foi deles
A Anthropic também afirmou que o aviso de symlink do Claude Code foi lançado no início de fevereiro, antes do relatório privado da Wiz, como endurecimento rotineiro em vez de uma correção, e que um "sem comentários" anterior foi uma resposta automatizada.
Dos seis vendors, a Anthropic é a única a dizer que isso não é um bug; três lançaram correções e dois estão trabalhando nelas. A questão levantada pela postura da Anthropic é real, e não apenas responsabilidade dela responder: até que ponto um agente de codificação deve ir para proteger um desenvolvedor que já confiou em um repositório malicioso?
Recomendações práticas
Além de aguardar patches, alguns hábitos reduzem o risco, independentemente da ferramenta utilizada:
- Execute o agente com acesso limitado a arquivos, ou dentro de um sandbox ou container
- Examine o README e arquivos de configuração ocultos de um repositório antes de permitir que um agente "o configure"
- Após trabalhar em um repositório desconhecido, verifique os arquivos que o ataque visa, que ficam fora do projeto e portanto não aparecerão no
git status: seu arquivo de inicialização do shell, suas chaves SSH e a própria configuração da sua ferramenta de IA. Verificar seus timestamps, por exemplo, comls -la ~/.zshrc ~/.ssh/authorized_keys, mostra se algo mudou enquanto o agente estava executando
O conselho da Wiz aos fabricantes de ferramentas é curto: resolva o symlink e mostre o destino real antes de perguntar, sinalize qualquer escrita que termine fora da pasta do projeto e nunca toque no disco até que o usuário tenha realmente aprovado.
O fato de duas equipes independentes encontrarem o mesmo problema aponta para uma fraqueza de design compartilhada, não para um deslize de um único vendor: esses agentes seguem um symlink usando operações de arquivo ordinárias, depois solicitam aprovação baseado no caminho que receberam, não no caminho onde a escrita realmente termina.