Segurança Digital · seguranca-digital
Mais de 100 sites comprometidos usam falso teste da Cloudflare para distribuir LunexStealer
Pesquisadores citados pelo The Hacker News identificaram mais de 100 sites comprometidos com falsas verificações da Cloudflare. As páginas usam a tática ClickFix para induzir visitantes do Windows a instalar o malware LunexStealer.
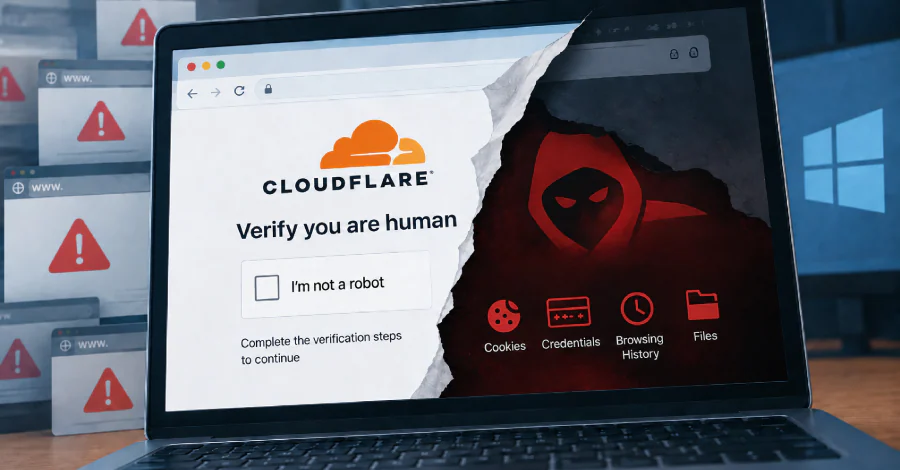
Mais de cem sites comprometidos foram usados para apresentar verificações falsas da Cloudflare e distribuir o LunexStealer, de acordo com pesquisa atribuída ao CERT-UA pelo The Hacker News. A campanha mira visitantes de buscas no Windows e usa uma técnica chamada ClickFix, que tenta transformar a própria vítima em executora do código malicioso.
Em golpes desse tipo, a página simula um desafio de segurança conhecido e orienta o usuário a copiar e colar comandos, muitas vezes abrindo a janela Executar ou um terminal. O mecanismo se apoia na familiaridade com interfaces de CAPTCHA e na pressa de acessar um conteúdo. A aparência de uma marca conhecida não deve ser tomada como prova de autenticidade, especialmente quando a página pede uma ação fora do navegador.
O LunexStealer é apresentado pela reportagem como a carga final da campanha. Stealers procuram coletar dados que interessam a criminosos, como credenciais, cookies de sessão ou informações armazenadas no navegador. A recomendação prática é interromper o processo, fechar a página e não executar comandos copiados de sites. Organizações também podem reduzir o risco com filtros de navegação, atualizações e treinamento que explique por que verificações legítimas não exigem comandos locais.
Fontes
Assuntosseguranca-digitalmalwarewindows