Segurança Digital · seguranca-digital
Portais falsos de anúncios de IA capturam senhas e códigos de autenticação
Uma plataforma de phishing operada por pessoas está imitando ferramentas de anúncios ligadas a ChatGPT, Gemini e Claude. O objetivo é capturar credenciais e códigos de autenticação multifator em janelas falsas de login.
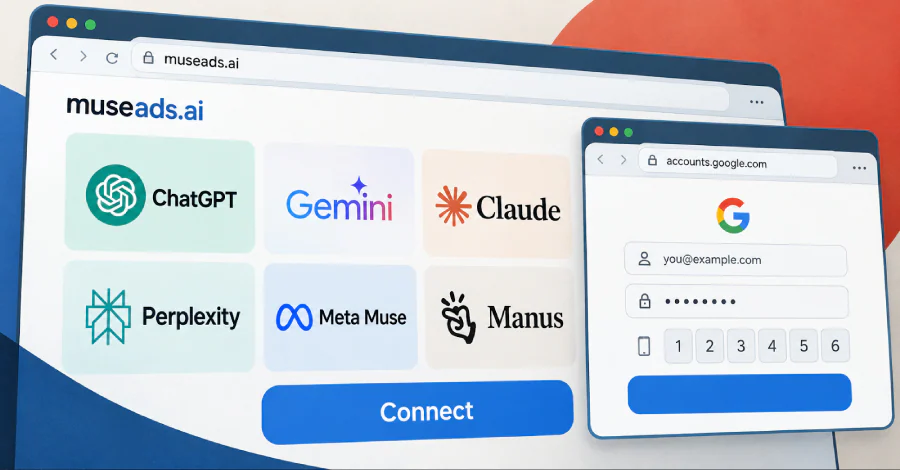
Uma campanha de phishing está imitando ferramentas de anúncios relacionadas a ChatGPT, Gemini e Claude para capturar credenciais e códigos de autenticação multifator. Segundo o The Hacker News, a operação usa uma plataforma controlada por operadores humanos e apresenta janelas falsas de login no estilo browser-in-the-browser.
Essa técnica desenha uma janela dentro da página para simular a interface de autenticação de um provedor conhecido. Para a vítima, ela pode parecer um pop-up real do navegador, mas não é uma janela independente e pode estar em um domínio malicioso. Depois que a pessoa digita senha e código de verificação, os dados chegam aos operadores, que podem tentar usá-los imediatamente na conta verdadeira.
O caso é um lembrete de que MFA reduz riscos, mas não resolve golpes de engenharia social quando o código é entregue voluntariamente a uma página falsa. Antes de entrar em serviços de IA ou painéis publicitários, a orientação é abrir o endereço conhecido diretamente, conferir o domínio e desconfiar de anúncios ou links que criem urgência. Empresas podem complementar isso com chaves de acesso e métodos resistentes a phishing, além de alertas sobre logins incomuns.