Segurança Digital · malware
Operação Endgame derruba Gootloader, CastleRAT e StealC e recupera 6,4 milhões de credenciais roubadas
Polícias dos EUA, Europa, Austrália e Canadá apreenderam 235 servidores e 257 domínios ligados a malwares usados como porta de entrada para ransomware. Vítimas podem consultar se seus dados estão na base recuperada.
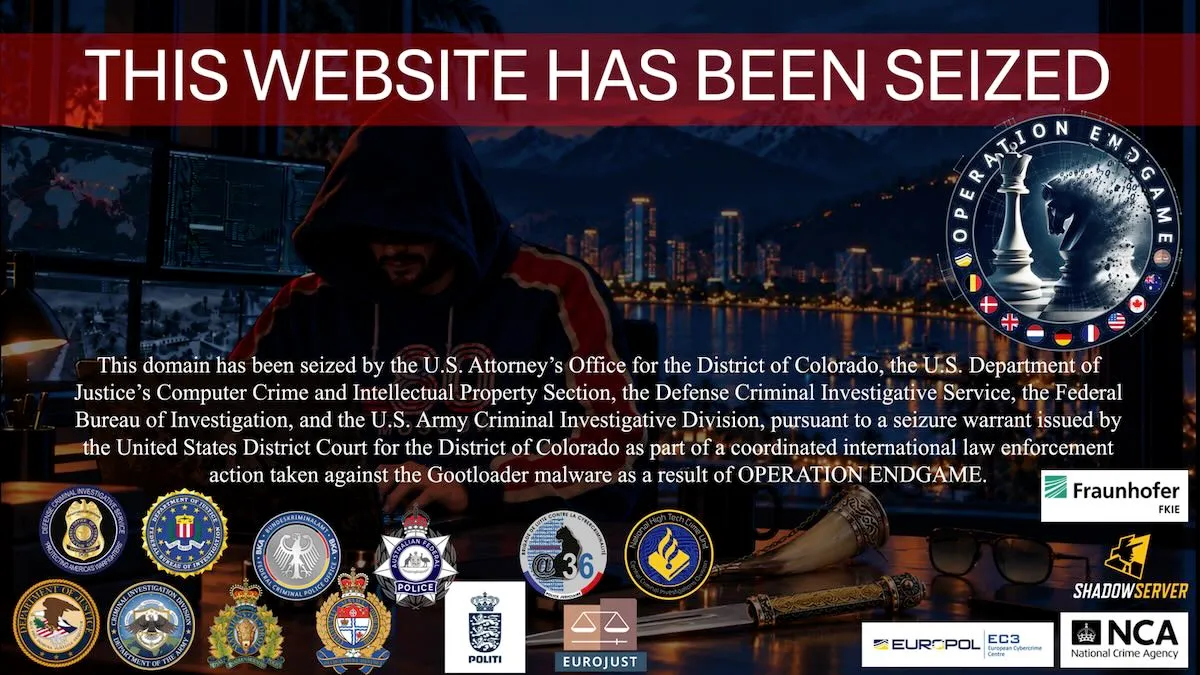
Autoridades de vários países anunciaram na sexta-feira (13) mais um golpe coordenado contra a infraestrutura do cibercrime. A nova fase da Operação Endgame — ofensiva iniciada em 2024 contra os chamados "loaders", programas que abrem caminho para infecções mais graves — mirou três famílias de malware: Gootloader, CastleRAT e StealC. Segundo a Europol, foram apreendidos 235 servidores e 257 domínios, o que comprometeu seriamente as redes de distribuição dessas ferramentas.
A operação foi divulgada simultaneamente pela Europol, pelo Escritório Federal de Polícia Criminal da Alemanha (BKA), pela polícia da Holanda e pelo Departamento de Justiça dos EUA. Participaram também forças de Reino Unido, Dinamarca, Austrália e Canadá, além de empresas privadas de segurança.
Os alvos
Os três malwares eram vendidos ou alugados no modelo de cibercrime como serviço, que permite a quadrilhas sem grande capacidade técnica alugar infraestrutura pronta para fraudes em larga escala.
O Gootloader, ativo desde pelo menos 2018, se espalhava por sites comprometidos que ofereciam falsos documentos jurídicos — quem buscava um modelo de contrato, por exemplo, acabava baixando o malware. Ele funcionava como "dropper", instalando outras pragas, inclusive ransomware. De acordo com o Departamento de Justiça americano, infectou mais de 25 mil computadores e causou prejuízos de cerca de US$ 28,8 milhões só nos EUA. A Europol informou a apreensão de 14 servidores e 218 domínios ligados a ele e a limpeza de 681 sites infectados.
"Com autorização judicial, o Departamento de Justiça e o FBI, juntamente com nossos parceiros internacionais, conduziram uma operação online que removeu o software malicioso de mais de 100 servidores, negando aos criminosos de ransomware uma plataforma", afirmou o procurador-geral assistente da Divisão Criminal do departamento, segundo o TecMundo.
O CastleRAT, um trojan de acesso remoto ativo desde pelo menos 2025, dava aos criminosos controle sobre as máquinas infectadas, depois usadas para instalar ransomware. Foram apreendidos 120 servidores e 39 domínios, além de dados de vítimas. Segundo a SecurityWeek, o Have I Been Pwned informou ter recebido 180 mil endereços de e-mail e 893 mil senhas únicas ligadas a esse malware.
O StealC, ativo desde 2023, é um ladrão de informações focado em senhas, dados e roubo de identidade, que também funciona como dropper. Em continuidade a uma ação contra ele no início do ano, 102 servidores foram derrubados.
Como saber se você foi afetado
As 6,4 milhões de credenciais recuperadas foram compartilhadas com Have I Been Pwned, DIVD, Check je Hack, NoMoreLeaks, Sekoia, Shadowserver Foundation e o centro nacional de segurança cibernética da Holanda. "Os suspeitos usavam essas credenciais, roubadas das vítimas depois de infectá-las, para vendê-las e depois usá-las em outros ataques, como ransomware", explicou a Europol.
Segundo o TecMundo, as autoridades europeias disponibilizaram ferramentas públicas de verificação, como o Check je Hack, da polícia holandesa, em que é possível consultar se um endereço de e-mail consta na base apreendida. Quem aparecer deve trocar a senha do serviço afetado e de qualquer outro em que ela tenha sido reutilizada, além de ativar a autenticação em dois fatores.
O chefe do BKA, Carsten Meywirth, disse que a operação mostra a capacidade de resposta internacional contra infraestruturas criminosas tecnicamente avançadas e lembrou que as tentativas de reconstruí-las depois de cada derrubada deixam novos rastros para os investigadores.