Segurança Digital · ransomware
Uma semana após ataque hacker, Porto de Santos recuperou 70% dos backups e segue com atendimento online fora do ar
Invasores contataram a Autoridade Portuária por e-mail oferecendo devolver os dados, em ataque com características de ransomware. Operações continuam, mas liberação de navios passou a depender de e-mail; PF investiga.
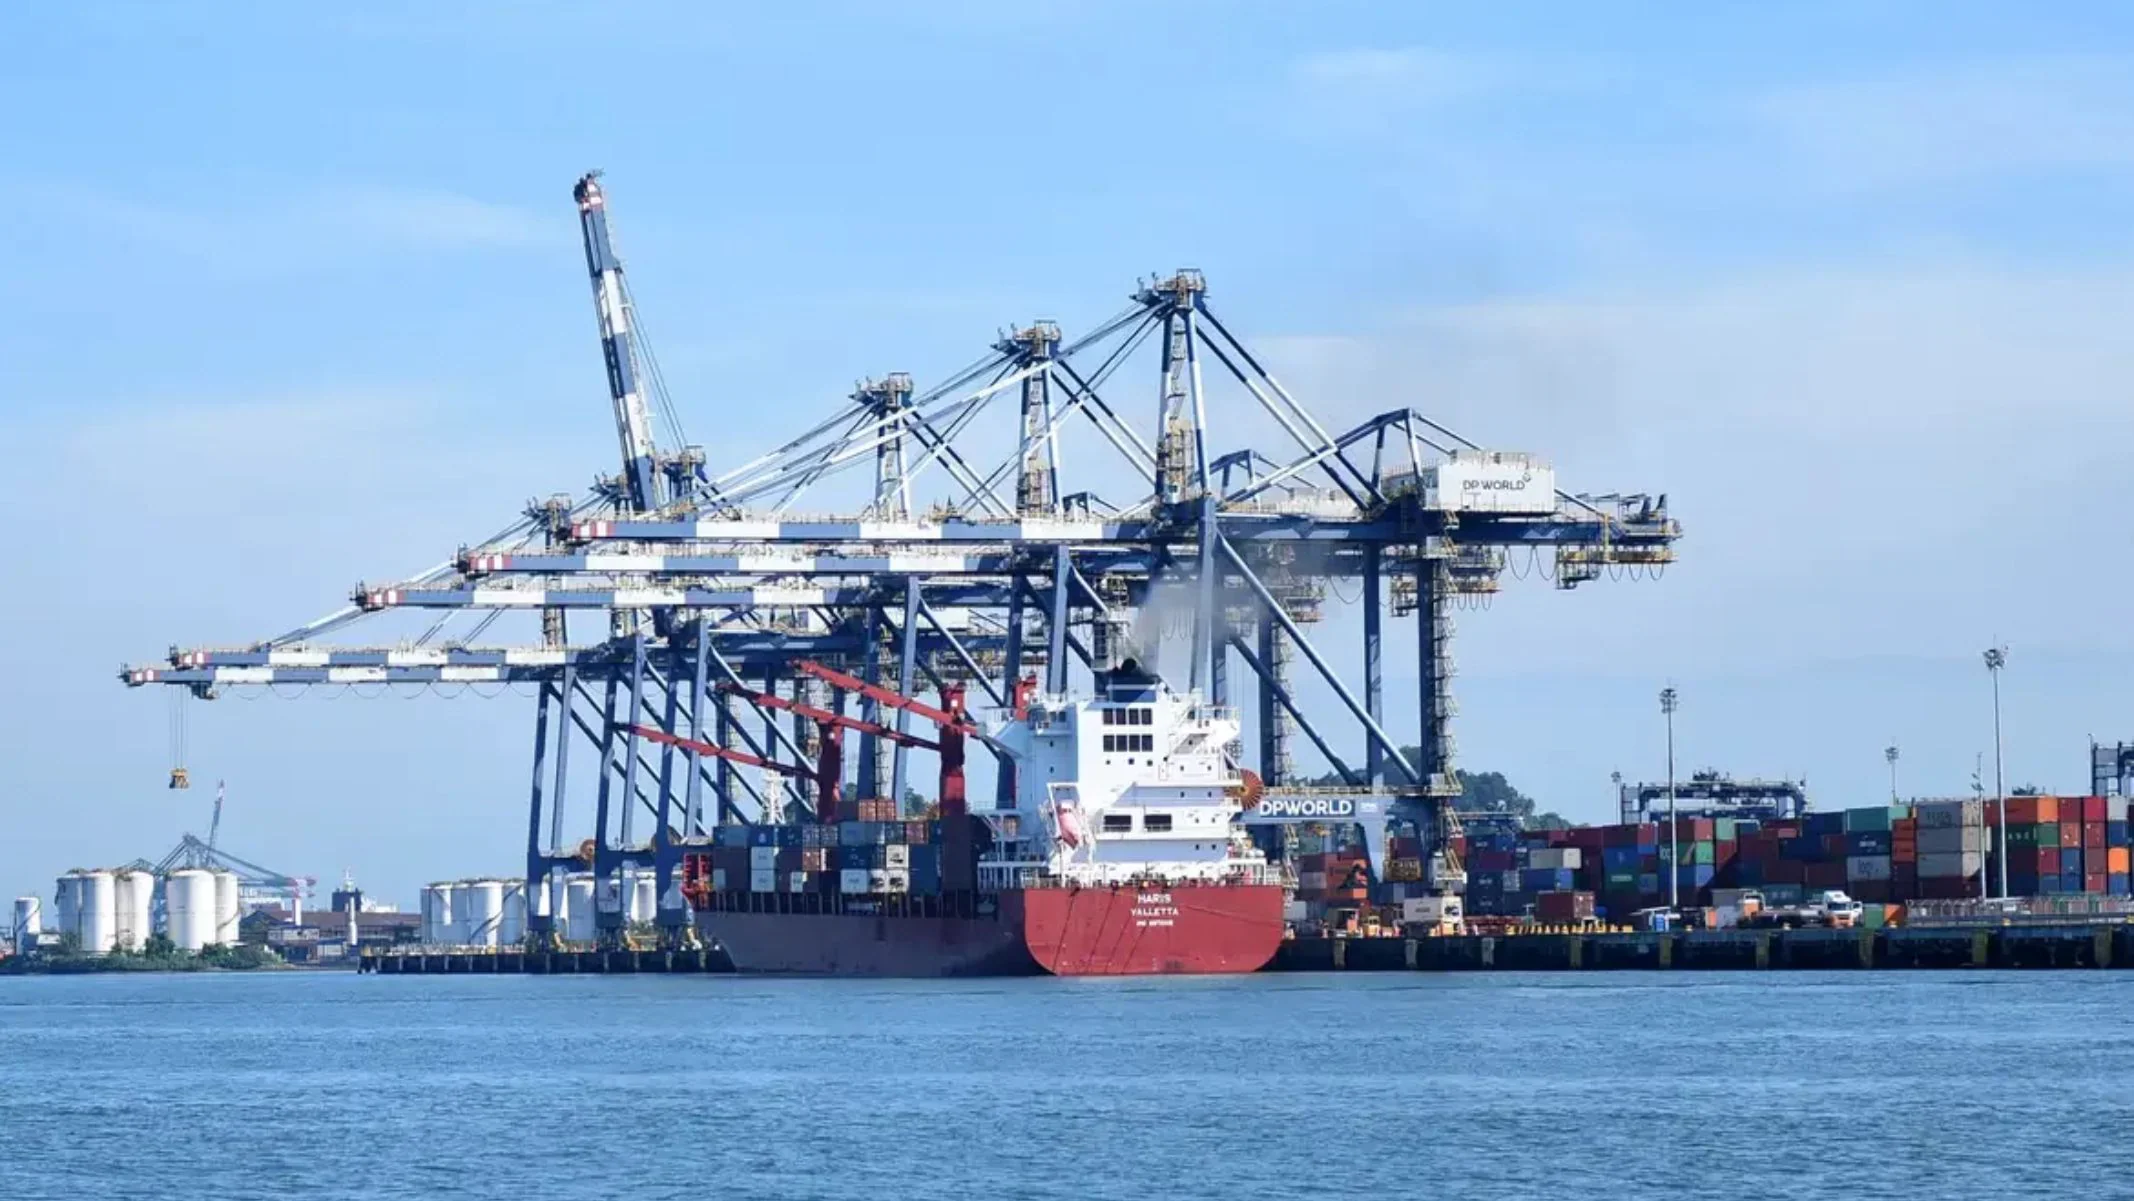
A crise começou na madrugada de sábado (7), quando os sistemas da Autoridade Portuária de Santos caíram pela segunda vez em menos de 24 horas, apesar de o fornecimento de energia estar normal. Era o início do ataque hacker ao maior porto da América Latina. Uma semana depois, o atendimento online da APS continua fora do ar, enquanto a recuperação de dados avança, segundo reportagem da Gazeta do Povo.
De acordo com estimativa da equipe de Tecnologia da Informação, cerca de 70% dos backups de arquivos tinham sido recuperados até quinta-feira (12). "Parte dos serviços é prestada por meios alternativos. As operações portuárias seguem ocorrendo e não há risco de paralisação. As entradas e saídas de navios e os acessos terrestres ao porto estão mantidos", informou a APS. O site da autoridade foi restabelecido na madrugada desta sexta-feira (13).
Fitas de backup levadas às pressas para São Paulo
Logo após a segunda queda — a primeira ocorreu na noite de sexta-feira (6) —, uma operação de emergência foi executada pela HP, empresa responsável pelo fornecimento dos dados. Segundo apuração do jornal, máquinas e fitas de backup foram transportadas para a cidade de São Paulo durante a madrugada de sábado.
Pouco depois, os hackers entraram em contato com a APS por e-mail para avisar que haviam invadido os sistemas e que, se a empresa quisesse recuperar os dados, deveria procurá-los. A APS não respondeu. O caso tem as características de um ransomware, ataque em que o invasor criptografa arquivos, bloqueia o acesso e cobra resgate para devolvê-los. A HP não respondeu aos questionamentos da reportagem.
Pico de energia pode ter acionado vírus já instalado
Em entrevista ao g1, o presidente da APS, Anderson Pomini, afirmou que um acidente no dia 29 de outubro — um guindaste a bordo de uma embarcação atingiu uma linha de transmissão — provocou um pico de energia no prédio dos servidores, o que pode ter acionado um vírus já instalado nos equipamentos. Uma nova queda de energia na sexta-feira (6) derrubou um dos dois data centers da APS em Santos; o segundo assumiu a carga, mas não suportou e também caiu. Os sistemas voltaram por volta das 19h30 e caíram de novo na madrugada de sábado, durante o ataque.
Os servidores ficam na própria APS, e não em nuvem, justamente por segurança, segundo um interlocutor ouvido pela Gazeta. A autoridade ainda não sabe se os invasores tiveram acesso aos dados, que incluem informações sobre navios, clientes, pedidos de atracação, de água, de combustível e de pagamentos. Os dados das cargas ficam com os terminais, que não foram afetados.
Liberação de navios por e-mail
A Polícia Federal abriu inquérito na terça-feira (10) para investigar o caso, e a Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis (Cesportos) elevou a proteção do porto para o nível 2, o que amplia o controle de acesso e as inspeções de cargas.
A entrada de navios em Santos depende do Porto Sem Papel, sistema do governo federal em que órgãos como Marinha, Vigilância Sanitária, Vigiagro, Receita Federal e a própria APS dão anuência às operações. Esse sistema não foi atingido, mas a autorização da APS deixou de ser registrada por ele, e a liberação das embarcações passou a depender de troca de e-mails.
O episódio ocorre em uma sequência de ataques a órgãos e empresas brasileiras nas últimas semanas, que inclui o Tesouro Nacional e a Caixa Vida e Previdência, e reacende o debate sobre a resiliência de infraestruturas críticas a ransomware — e sobre a importância de backups isolados e testados, que, neste caso, estão permitindo a recuperação sem pagamento de resgate.
Fontes
Assuntosseguranca digitalransomwarebrasilinfraestruturaporto de santos