Segurança Digital · android
Golpe usa falso Mercado Livre Coleta para instalar app de acesso remoto
Campanha usa página e APK falsos para pedir permissões capazes de expor tela, teclado e dados do celular.
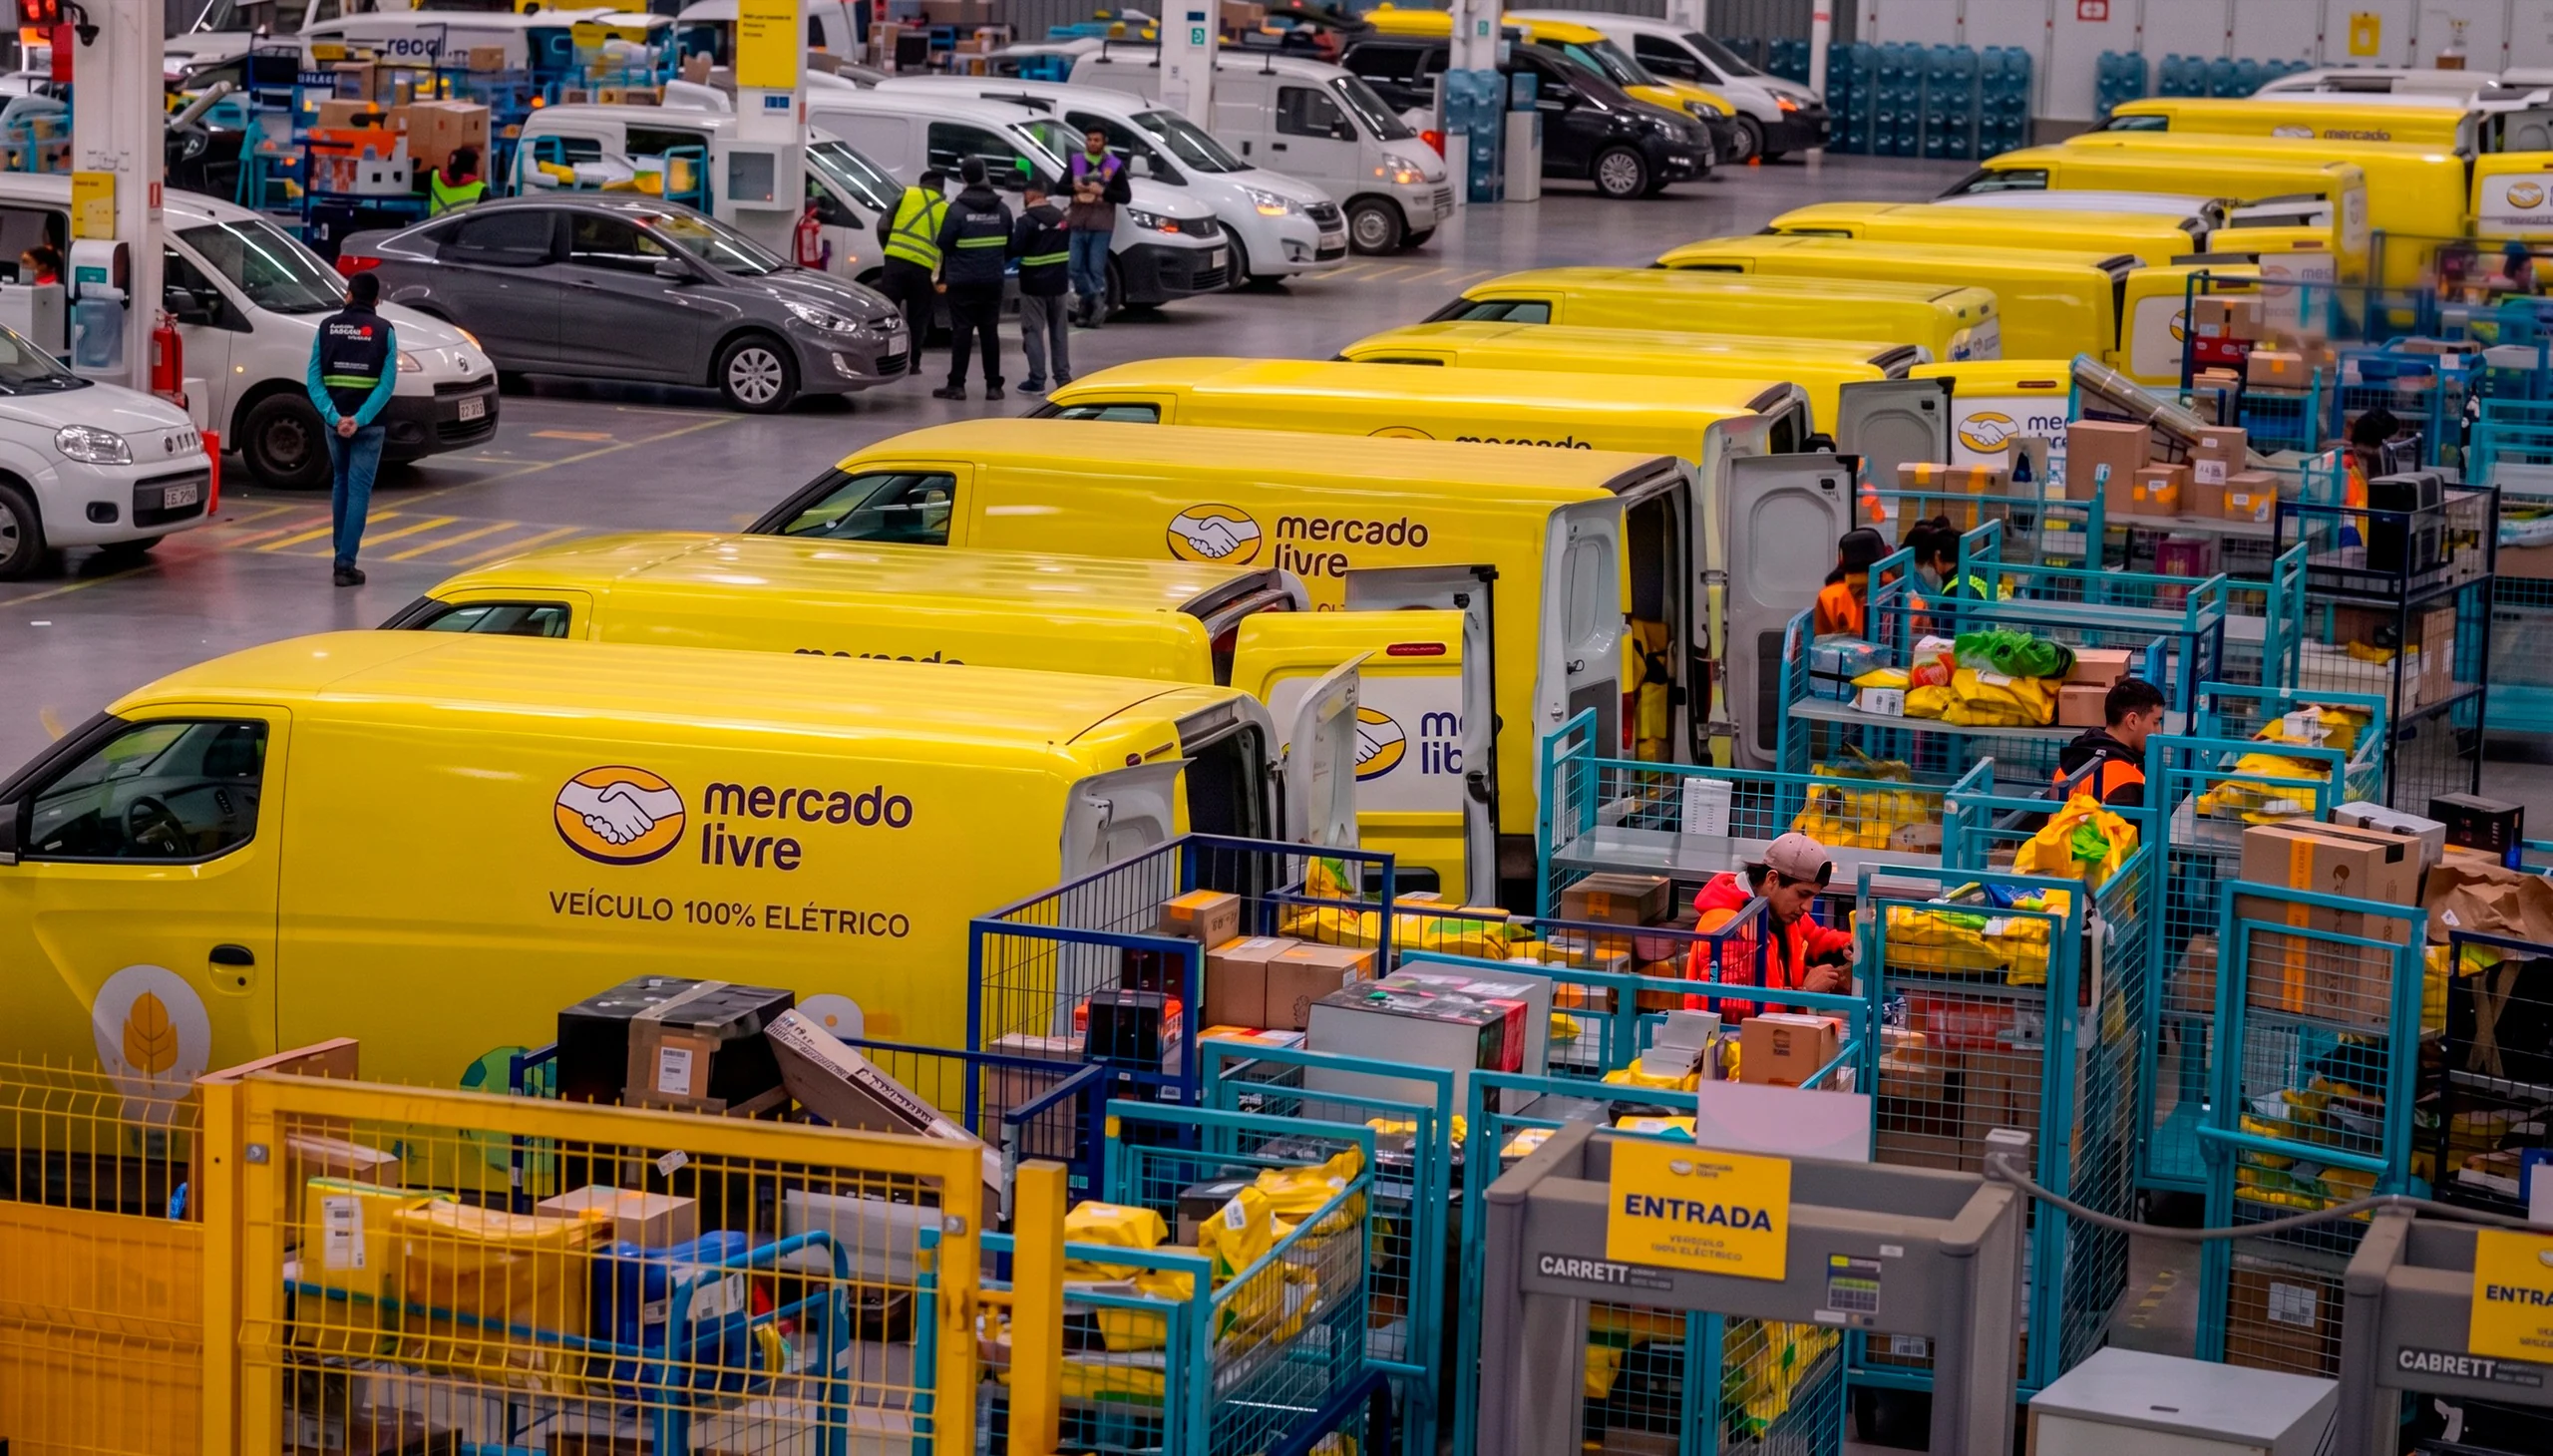
A campanha identificada pela ESET se apresenta como Mercado Livre Coleta e usa uma página que promete pontos, descontos, cashback ou Pix para induzir o download. O endereço termina em pages.dev, e não em um domínio oficial da empresa. O g1 informou ter confirmado o funcionamento dos links empregados no golpe.
O arquivo oferecido é um APK, formato comum de instalação no Android, mas distribuído fora da Google Play. Depois de instalado, ele pede autorização para uma VPN externa e permissões de alto impacto, como gravar a tela, capturar o que é digitado, usar a câmera e ativar recursos de acessibilidade. A combinação pode permitir que o celular se conecte à infraestrutura do criminoso e expõe senhas, códigos por SMS e dados bancários.
O Mercado Livre Coleta é um serviço real, no qual a empresa recolhe produtos de lojistas, mas não possui um app separado para isso. A empresa afirmou que não envia links para download de aplicativos fora de lojas oficiais. Quem já baixou o app deve desligar Wi-Fi e dados móveis, tentar removê-lo e revisar as permissões de VPN e acessibilidade. Se não for possível desinstalá-lo, a orientação relatada é restaurar o aparelho e trocar senhas críticas em outro dispositivo.