Segurança Digital · seguranca-digital
Wi-Fi de hotéis sequestrado entrega RAT de vigilância ligado à Rússia
A Microsoft identificou a campanha CaptiveCrunch, ligada ao grupo russo Midnight Blizzard (APT29), sequestrando portais de Wi-Fi de hotéis para instalar o RAT CornFlake, capaz de espionar webcam, microfone, teclado e cookies do navegador.
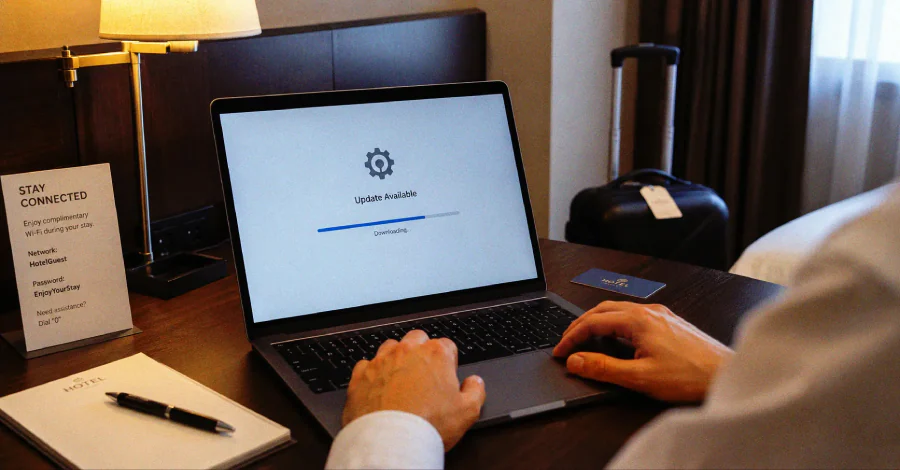
Uma atualização falsa de navegador, exibida através de redes de Wi-Fi de hotéis comprometidas, tem sido usada para instalar o CornFlake, um cavalo de troia de acesso remoto (RAT) capaz de capturar imagens de webcam, áudio de microfone e teclas digitadas pela vítima, segundo relatório mais recente divulgado pela Microsoft.
Pesquisadores classificam a operação como CaptiveCrunch e a atribuem ao Storm-2945. A Microsoft avalia o Storm-2945 como um subgrupo operacional do Midnight Blizzard, também conhecido nos círculos de segurança como APT29 ou Cozy Bear. Governos dos Estados Unidos e do Reino Unido atribuem esse ator mais amplo ao Serviço de Inteligência Estrangeira da Rússia (SVR, na sigla em russo).
Nas redes comprometidas investigadas pela empresa de segurança ReliaQuest, o gateway do portal cativo — a página de autenticação que hóspedes de hotéis normalmente veem ao se conectar ao Wi-Fi — também funcionava como o servidor de resolução de nomes de domínio (DNS) designado para os dispositivos conectados. O controle administrativo desse gateway permitiu aos atacantes forjar respostas do sistema DNS e redirecionar o tráfego resultante das vítimas para destinos escolhidos por eles. Dessa forma, conseguiam redirecionar a checagem automática de conectividade de um notebook para uma falsa atualização de navegador ou de sistema operacional.
Algumas dessas páginas falsas utilizam instruções no estilo "ClickFix", que orientam a vítima a abrir um terminal ou outro utilitário do Windows e executar um comando fornecido pelo próprio atacante. É importante notar que o gateway comprometido controla apenas para onde o usuário é direcionado — ele não infecta o dispositivo silenciosamente. A vítima ainda precisa, ativamente, baixar ou executar o comando malicioso para que a infecção de fato ocorra.
Segundo a Microsoft, essa manipulação de tráfego vem sendo observada desde o início de maio em redes de hospitalidade de diversos países, mas a empresa não identificou publicamente nenhum hotel, local específico ou fornecedor de portal cativo afetado pela campanha. Como recomendação prática, a ReliaQuest sugere o uso de uma rede privada virtual (VPN) sempre ativa e de tunelamento completo, que envia as consultas DNS por meio de resolvedores corporativos antes que o gateway do local visitado tenha a chance de responder — neutralizando esse vetor específico de ataque.
Pesquisadores também recomendam que viajantes utilizem conexões privadas sempre que possível e rejeitem qualquer oferta de atualização de software, certificado digital, atualização de navegador, ferramenta de solução de problemas ou utilitário de segurança apresentada através de portais cativos de redes públicas — um sinal de alerta comum em campanhas desse tipo.
Desde 16 de julho, algumas páginas de destino ligadas à campanha CaptiveCrunch passaram a redirecionar hóspedes para o fluxo de autenticação por código de dispositivo da Microsoft. Ao inserir, na página legítima de login da Microsoft, um código fornecido pelo próprio atacante, a vítima pode acabar concedendo à sessão controlada pelo invasor um acesso já validado por autenticação multifator (MFA) — driblando, na prática, uma das principais camadas de proteção usadas hoje em contas corporativas. A Microsoft recomenda bloquear esse fluxo de autenticação por meio de políticas de Acesso Condicional sempre que ele não for estritamente necessário para a operação da empresa.
Tecnicamente, o CornFlake é um implante escrito na linguagem Go que se copia para o caminho %APPDATA%\svchost32\svchost32.exe e se registra como um serviço do Windows com o nome de exibição "Cloud Sync Service", tentando se camuflar como um processo legítimo do sistema. Uma janela falsa de progresso é exibida para prender a atenção da vítima enquanto essa instalação ocorre em segundo plano.
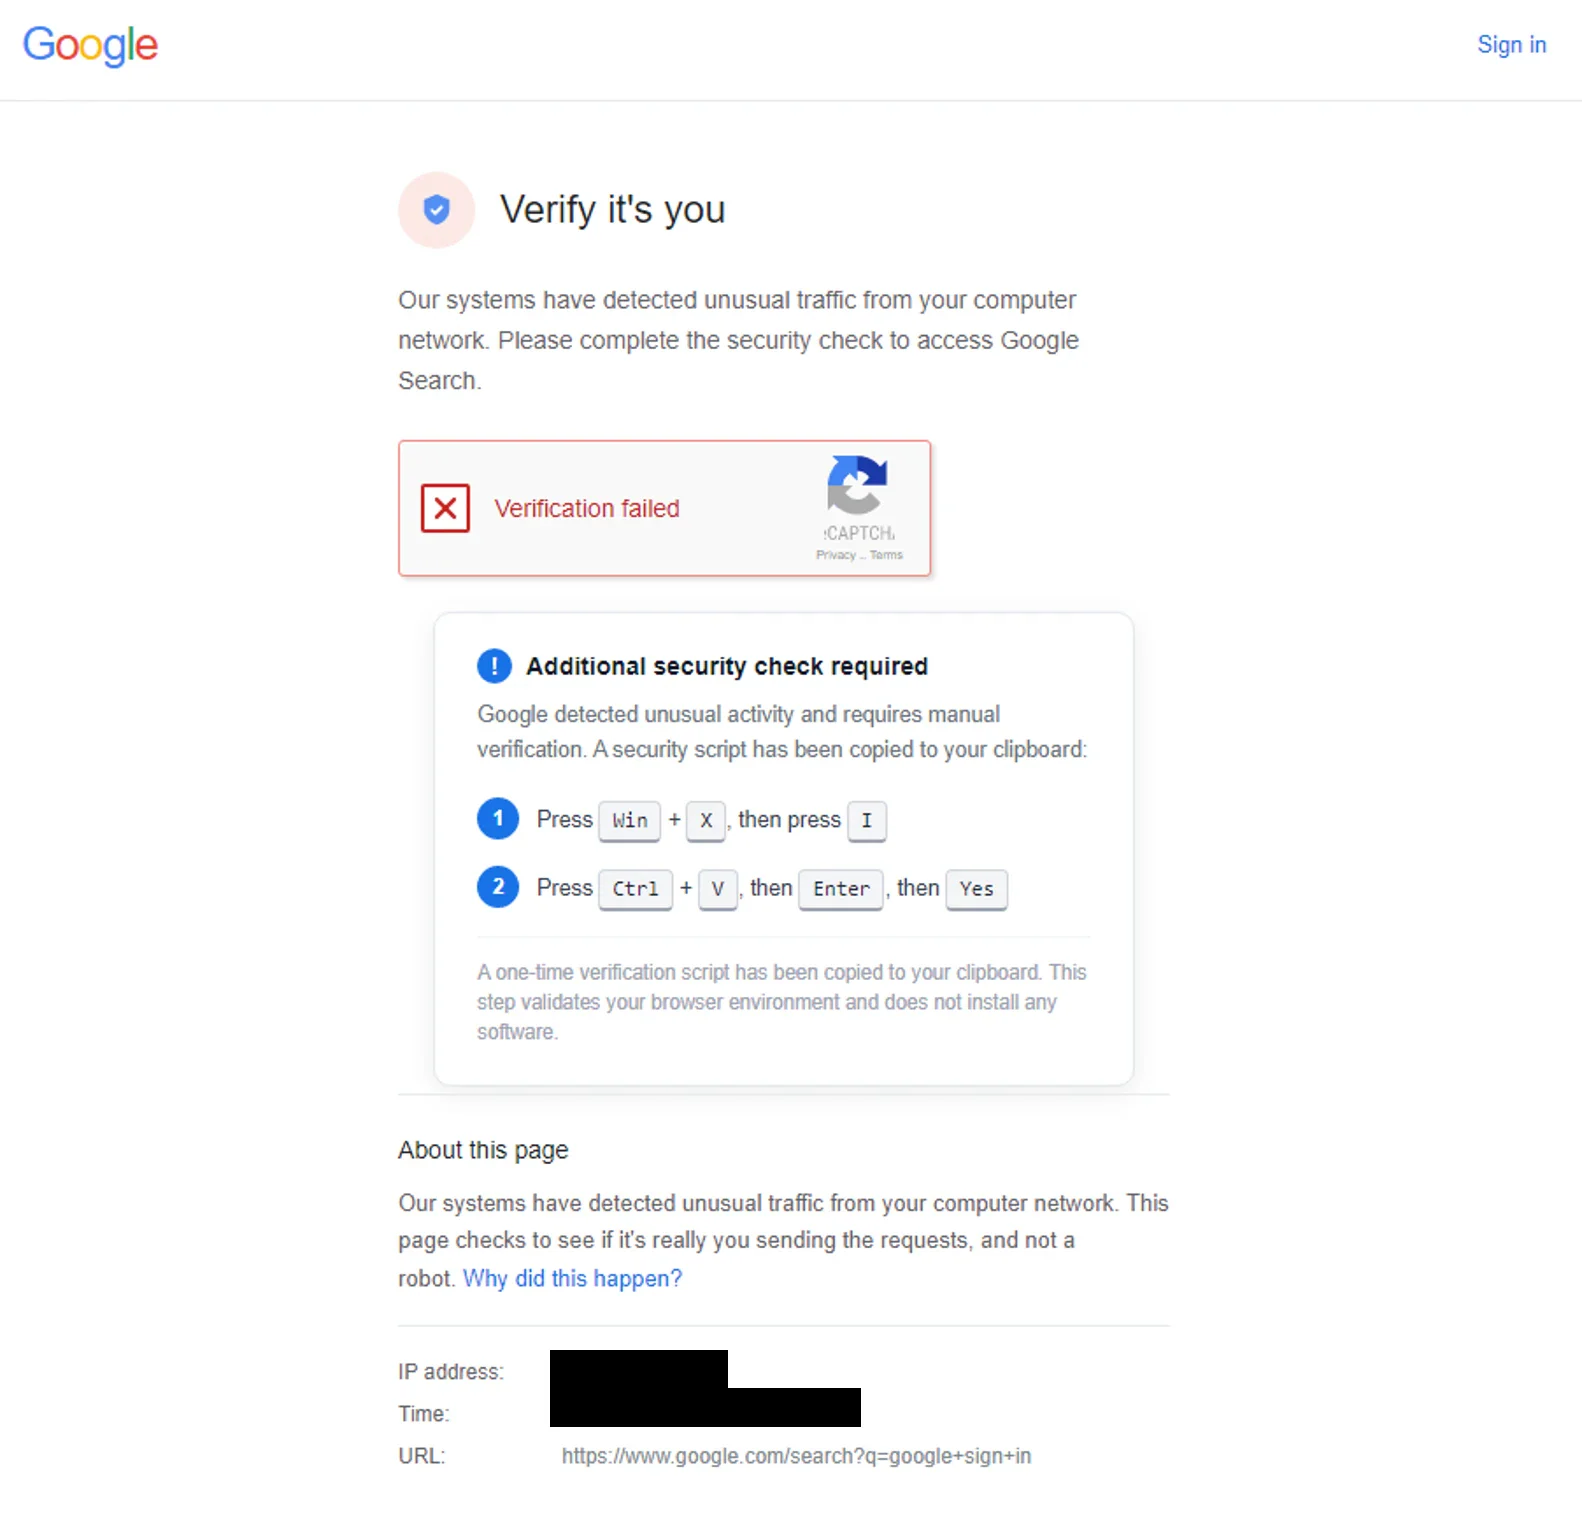
Segundo a análise técnica publicada pela Microsoft, o implante CornFlake é capaz de tirar capturas de tela acionadas por ociosidade do sistema, registrar o conteúdo copiado para a área de transferência junto com o título da janela ativa no momento, roubar cookies de navegadores e senhas salvas — incluindo cookies protegidos pelo recurso de criptografia vinculada ao aplicativo (App-Bound Encryption) do Google Chrome —, escanear dispositivos de mídia removível conectados e abrir um shell remoto para o atacante. O malware também utiliza uma chave de execução automática no Registro do Windows e uma tarefa agendada para garantir persistência, com um mecanismo de vigilância que restaura automaticamente esses métodos de persistência caso um software de segurança tente removê-los.
Os pesquisadores também identificaram uma segunda ferramenta usada na campanha, batizada de ChocoShell: um coletor de credenciais em PowerShell que opera inteiramente na memória do sistema, dificultando sua detecção por antivírus tradicionais. Ele coleta tokens de acesso e atualização do Microsoft 365 e do Azure Active Directory, além de tokens do Web Account Manager (WAM), extraídos de arquivos com extensão .tbres armazenados no cache do Token Broker do Windows. Os tokens roubados podem permitir a reprodução de uma sessão de autenticação já validada sem a necessidade de um cookie de navegador tradicional.
Os relatórios documentam o redirecionamento ativo de tráfego e a entrega efetiva de malware, mas não quantificam o alcance real da campanha nem sua taxa de conversão. Sem números sobre quantas execuções bem-sucedidas, aprovações de código de dispositivo ou contas efetivamente roubadas ocorreram, o registro público disponível não permite saber com que frequência um redirecionamento malicioso de fato resultou em comprometimento real de um dispositivo.
A Microsoft identificou equipamentos e sistemas de gerenciamento em comum entre as redes afetadas, o que, segundo a empresa, pode refletir acesso compartilhado a serviços usados por diferentes partes do ecossistema de portais cativos do setor de hospitalidade. Se confirmado, isso sugeriria que os comprometimentos não ficaram isolados a estabelecimentos individuais, mas a Microsoft não nomeou publicamente nenhum fornecedor afetado.
A empresa de segurança ReliaQuest, por sua vez, documentou de forma independente os mesmos domínios que se passam por serviços da Microsoft e a infraestrutura sobreposta oito dias antes da publicação da Microsoft. A ReliaQuest apontou que as táticas observadas se assemelhavam às do APT28 — unidade de inteligência militar russa (GRU) também conhecida como Fancy Bear ou Forest Blizzard —, mas evitou fazer uma atribuição direta, já que sua avaliação se baseia em semelhanças de táticas, técnicas e procedimentos (TTPs), e não em uma ligação técnica direta comprovada.
A própria Microsoft reconhece a semelhança entre a campanha atual e um caso de sequestro de roteadores atribuído ao Forest Blizzard, divulgado pela empresa em abril, ainda que continue atribuindo especificamente o CaptiveCrunch ao Storm-2945. O Centro Nacional de Segurança Cibernética do Reino Unido (NCSC) e parceiros internacionais avaliam que o APT29 é quase certamente parte do Serviço de Inteligência Estrangeira da Rússia — uma atribuição governamental que cobre o grupo mais amplo, mas a ligação específica entre o CaptiveCrunch e o Storm-2945 permanece, por ora, uma avaliação exclusiva da Microsoft, sem corroboração técnica independente publicada por outras fontes.
O vetor inicial de comprometimento das redes de hotéis ainda está sob investigação. A ReliaQuest avalia, com confiança baixa a média, que uma combinação de interfaces de gerenciamento expostas na internet e credenciais administrativas fracas ou reutilizadas pode ter fornecido o acesso inicial aos atacantes, mas afirma que restrições de visibilidade impediram uma confirmação definitiva dessa hipótese.
Fontes
Assuntosseguranca-digitalmercado-tech