domingo, 22 de novembro de 2026NewspaperEdição nº 81

Tag

seguranca

5 notícias

quinta-feira, 17 de setembro

Segurança Digital

Ataque a sessão de assistente de programação alcança cerca de 100 repositórios

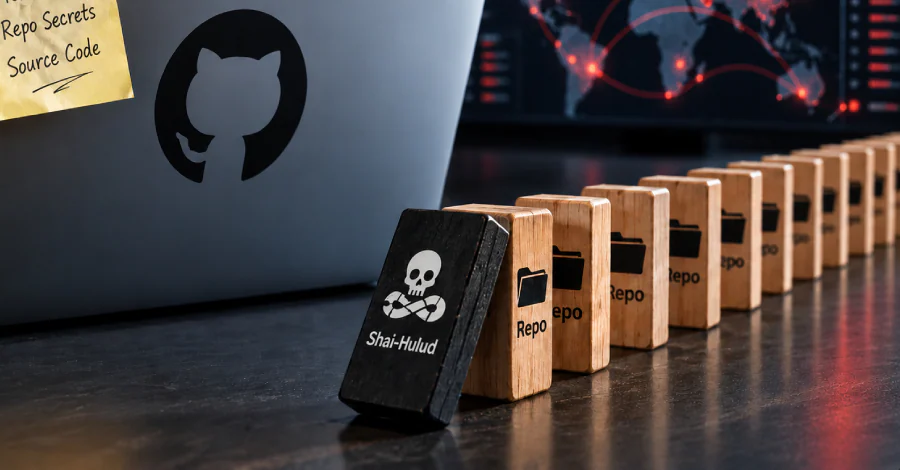
A Mandiant relatou que um invasor sequestrou uma sessão ativa de assistente de programação com IA em um provedor de software como serviço e depois espalhou o Shai-Hulud por cerca de 100 repositórios internos. Antes da propagação, o assistente recomendou software que havia sido envenenado pelo atacante e a recomendação foi aceita. O ataque resultou no roubo de tokens OAuth do GitHub, segredos e código-fonte, segundo a reportagem. O caso mostra que assistentes capazes de sugerir ou executar etapas de desenvolvimento precisam ser incluídos no modelo de ameaças da cadeia de software.
17 set 2026 · 06:36 · 1 min de leitura

Segurança Digital

Pesquisa mostra que extensão pode assumir assistentes de IA em navegadores

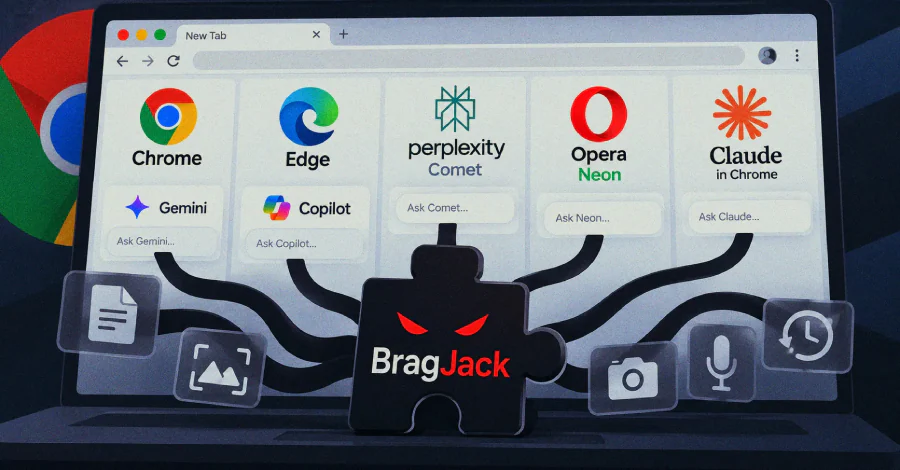
Pesquisadores da Forever Security demonstraram que uma única extensão de navegador pode assumir recursos de IA em cinco produtos baseados em Chromium: Gemini Live no Chrome, Perplexity Comet, Microsoft Edge, Opera Neon e a extensão Claude in Chrome. Em algumas demonstrações, a extensão conseguia acionar o assistente e alcançar arquivos, sensores ou dados do navegador conforme as permissões disponíveis. O trabalho reforça que o modelo de permissões das extensões merece atenção extra quando navegadores passam a integrar agentes capazes de agir em nome do usuário.

17 set 2026 · 06:36 · 1 min de leitura

Segurança Digital

Falha crítica no Issabel Framework é explorada ativamente

Uma falha crítica no Issabel Framework, plataforma de comunicações unificadas e PBX de código aberto, está sob exploração ativa. Identificada como CVE-2026-89026, a vulnerabilidade recebeu pontuação 9,8 no CVSS v3.1 e pode permitir execução remota de comandos no sistema sem autenticação. Segundo a reportagem, o problema está ligado a uma chave JWT codificada no software. Para administradores, a prioridade é identificar instalações expostas, aplicar a correção indicada pelo fornecedor e revisar logs e contas administrativas em busca de atividade anômala.

17 set 2026 · 06:36 · 1 min de leitura

Segurança Digital

Falha no Parallels Desktop permite privilégios de root a usuário local

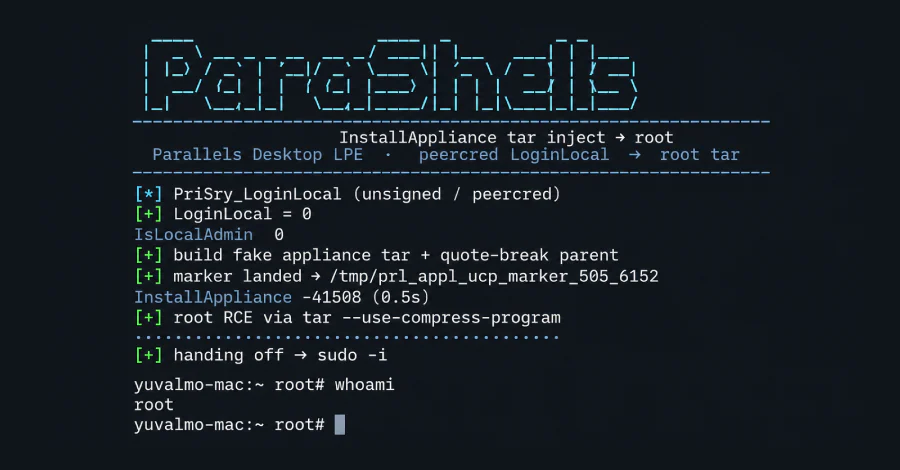
Uma vulnerabilidade no Parallels Desktop para Mac pode permitir que uma conta local sem privilégios administrativos execute código como root, o nível mais alto de acesso do sistema. A descoberta foi divulgada pela JFrog e afeta um cenário em que o invasor já tem acesso local à máquina. A correção está na versão 27 do Parallels Desktop, mas a reportagem aponta uma limitação importante: Macs Intel não podem instalar essa versão. Isso cria uma situação diferente para equipamentos mais antigos, que podem precisar de mitigação operacional enquanto não há caminho de atualização compatível.

17 set 2026 · 06:36 · 1 min de leitura

Segurança Digital

Malware KREMLIN mira bancos brasileiros por extensões no Chrome e Edge

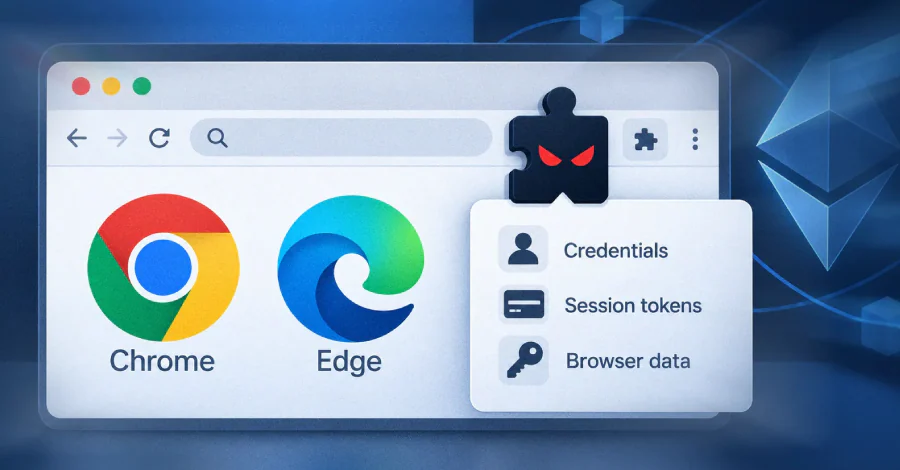
Pesquisadores descreveram uma operação de malware bancário chamada KREMLIN, voltada a usuários de bancos brasileiros. O kit usa extensões maliciosas para Chrome e Edge e busca credenciais, cookies, tokens de sessão e outros dados de navegação. A atividade é acompanhada pela Elastic Security Labs sob o identificador REF9334. O uso de extensões é especialmente perigoso porque elas podem se integrar à rotina do navegador e alcançar dados de sessões já autenticadas. A investigação aponta iscas que imitam bancos e a instalação da extensão como parte da cadeia de ataque.

17 set 2026 · 06:36 · 1 min de leitura