Segurança Digital
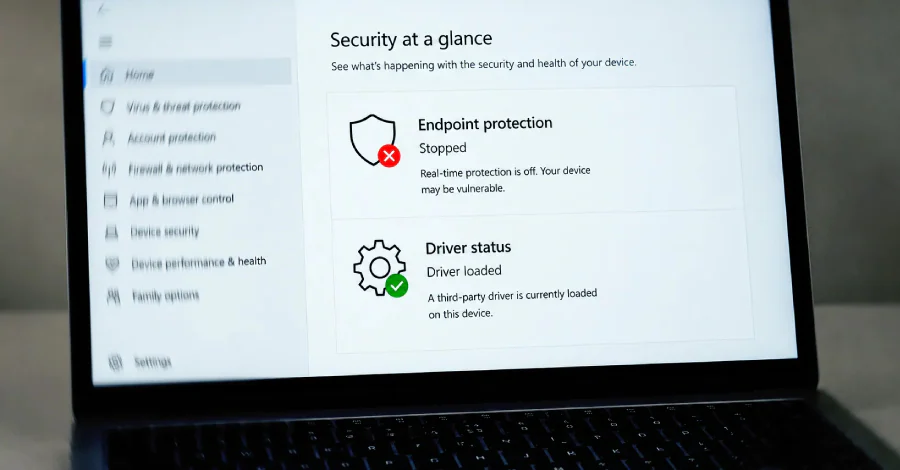
Ransomware GodDamn usa driver PoisonX assinado pela Microsoft para desativar defesas
O ransomware GodDamn, associado ao grupo Hyadina, está utilizando um driver de kernel malicioso chamado PoisonX que foi legitimamente assinado pela Microsoft, permitindo desativar soluções antivírus e EDR em ataques sofisticados.