Segurança Digital
Falha no Parallels Desktop permite privilégios de root a usuário local
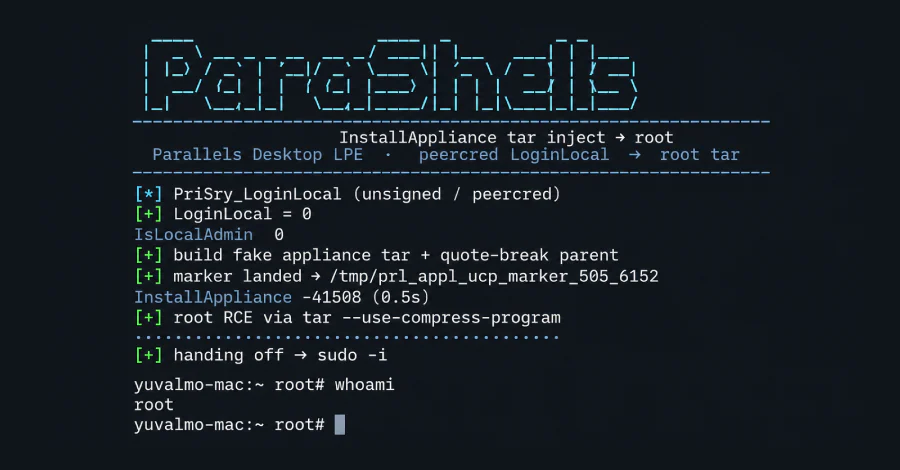
Uma vulnerabilidade no Parallels Desktop para Mac pode permitir que uma conta local sem privilégios administrativos execute código como root, o nível mais alto de acesso do sistema. A descoberta foi divulgada pela JFrog e afeta um cenário em que o invasor já tem acesso local à máquina. A correção está na versão 27 do Parallels Desktop, mas a reportagem aponta uma limitação importante: Macs Intel não podem instalar essa versão. Isso cria uma situação diferente para equipamentos mais antigos, que podem precisar de mitigação operacional enquanto não há caminho de atualização compatível.