Segurança Digital · vazamento de dados
iFood confirma invasão que expôs telefones de clientes e CPF e dados bancários de entregadores
Ataque ocorreu no sábado (14) e é o segundo vazamento da empresa em 2026. Senhas, cartões e saldos não foram acessados, segundo o iFood.
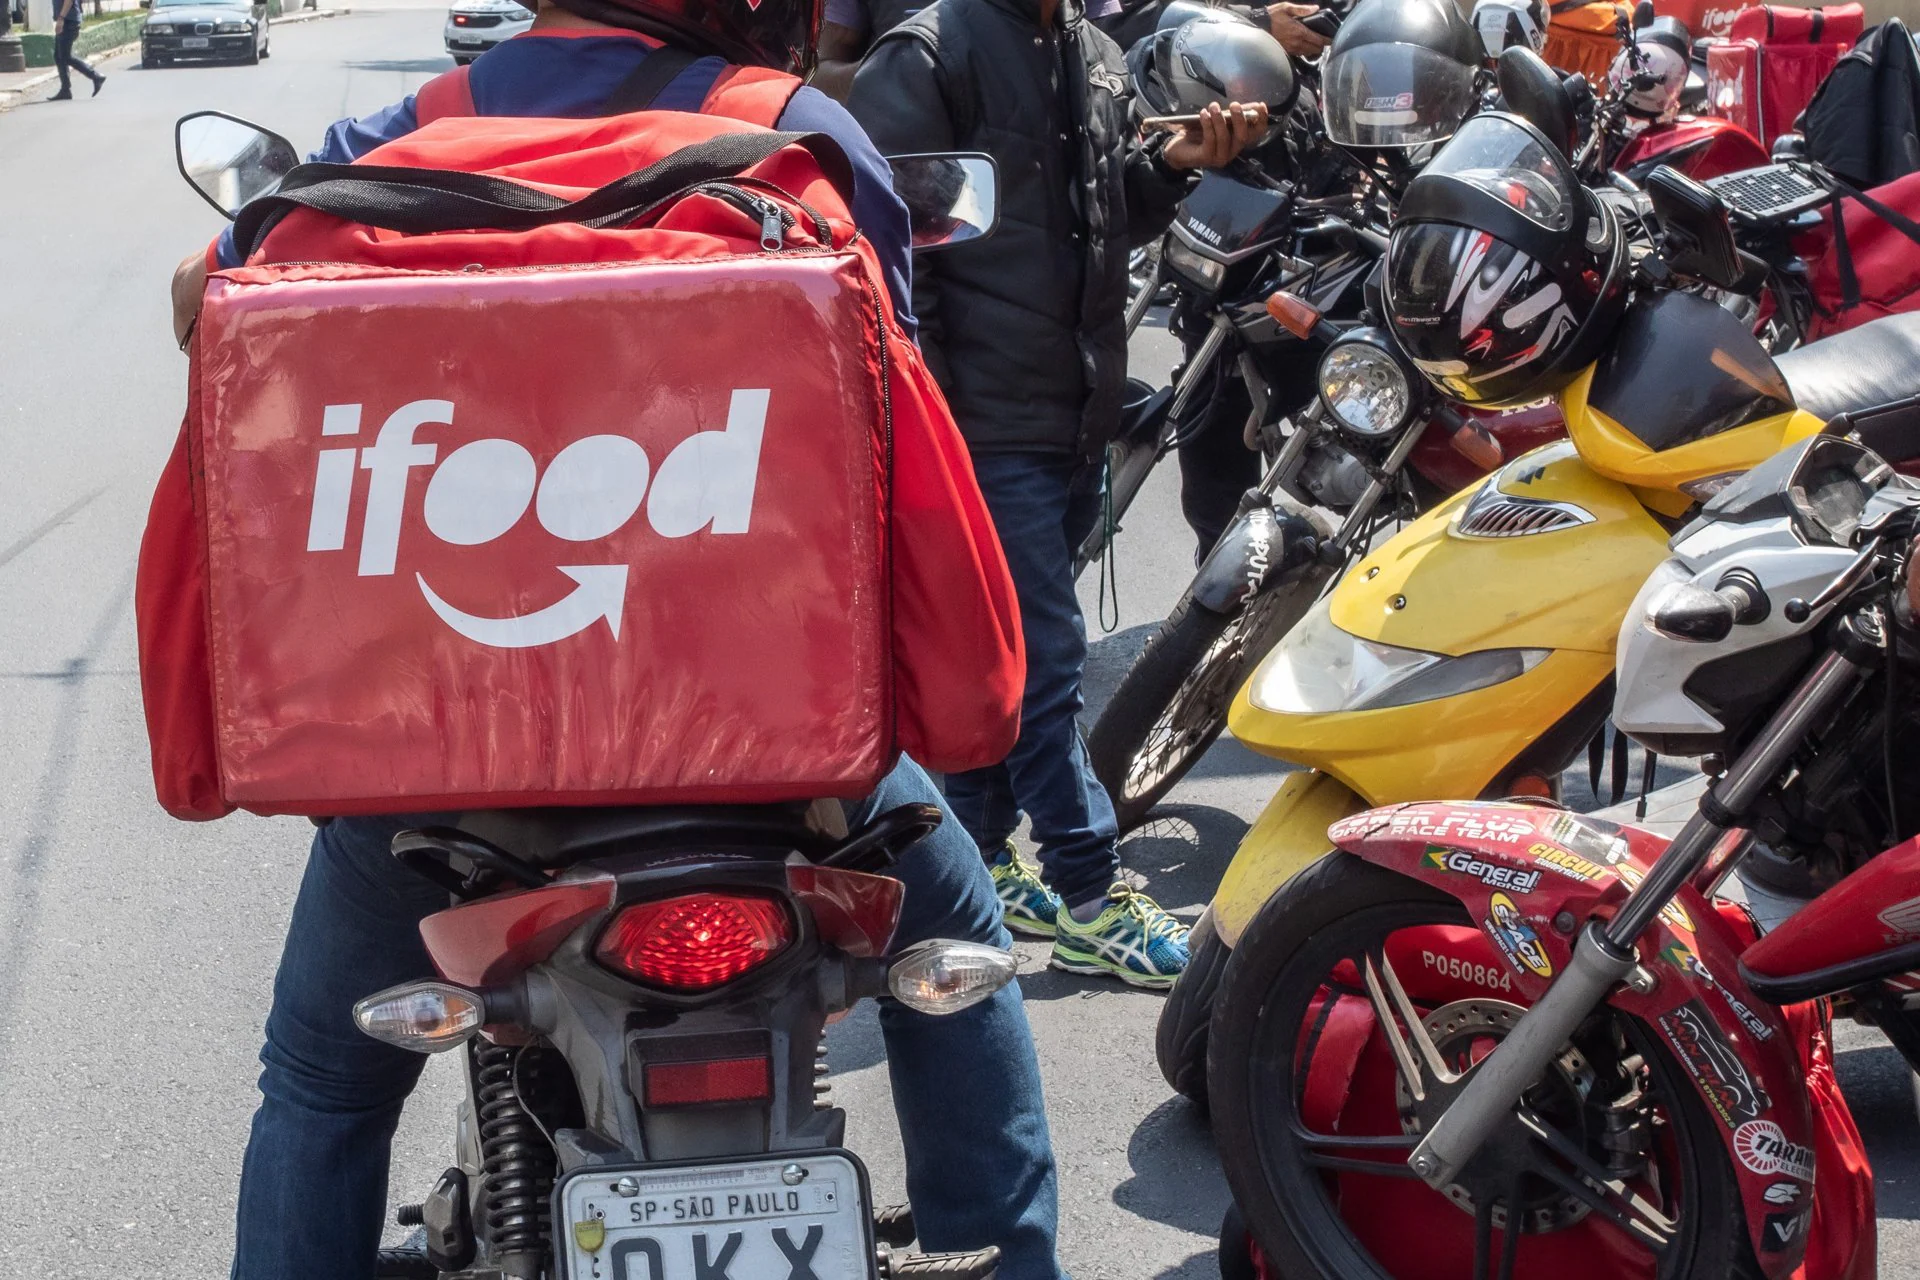
O iFood, maior aplicativo de delivery do país, confirmou na quinta-feira (19) que sofreu uma invasão em seus sistemas. Segundo a empresa, criminosos conseguiram acessar informações de três grupos diferentes de usuários da plataforma: clientes, representantes de restaurantes parceiros e entregadores. O ataque aconteceu no sábado (14), e a comunicação aos afetados começou a ser feita por e-mail a partir de quinta.
Ao g1, o iFood afirmou que a investigação ainda está em curso e que, por isso, não consegue confirmar quantas pessoas tiveram dados expostos. A empresa também não detalhou como os invasores entraram em seus sistemas. Os serviços do aplicativo, de acordo com a companhia, continuam funcionando normalmente.
O que vazou, grupo por grupo
O impacto não é o mesmo para todo mundo. Para clientes e usuários do iFood Benefícios — o cartão de vale-refeição e alimentação da empresa —, o único dado exposto foi o número de telefone. No caso dos representantes de restaurantes, foram acessados o telefone cadastrado, o CPF ou ambos.
O grupo mais exposto é o dos entregadores. Os dados acessados podem incluir nome, e-mail, telefone, endereço e CPF, e, em alguns casos, também o número da agência e da conta bancária usada para receber os repasses. É um conjunto de informações que, reunido, facilita bastante a vida de golpistas que tentam se passar por bancos ou pela própria plataforma.
O iFood garante que os invasores não tiveram acesso a senhas, cartões, meios de pagamento, saldos, extratos ou dados biométricos. "O iFood notificou a Agência Nacional de Proteção de Dados (ANPD) e colabora com a autoridade. A investigação e o monitoramento continuam", disse a empresa.
Segundo incidente no ano
Este é o segundo vazamento de dados pessoais envolvendo o iFood em 2026. Em junho, a empresa já havia informado que cerca de 1,2 milhão de pessoas tiveram nome e CPF expostos em outro incidente. Na ocasião, assim como agora, a companhia disse que credenciais de acesso às contas não foram comprometidas.
A repetição chama atenção porque a plataforma concentra dados de um enorme contingente de consumidores, entregadores e estabelecimentos em todo o país. A Lei Geral de Proteção de Dados (LGPD) obriga as empresas a comunicar incidentes relevantes à ANPD e aos titulares, e a autoridade pode abrir processo de fiscalização e aplicar sanções se identificar falhas nas medidas de segurança.
Como se proteger
Mesmo sem senhas na lista, telefones, CPFs e dados bancários vazados são matéria-prima para golpes de engenharia social. O risco mais imediato é receber ligações, SMS ou mensagens de WhatsApp de alguém que diz falar em nome do iFood ou de um banco, citando dados verdadeiros para ganhar a confiança da vítima.
A própria empresa recomenda atenção redobrada a ligações e e-mails que peçam senha, código de verificação ou pagamento, e desconfiança com links enviados em nome do iFood. "O iFood não solicita senha, código de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativo de mensagem. Se puder, ative a verificação em duas etapas", afirmou a companhia.
Para entregadores, que tiveram dados bancários expostos, vale acompanhar o extrato com mais frequência e desconfiar de qualquer contato que fale em "atualização cadastral" para continuar recebendo os repasses.