Segurança Digital · vmware
VMware corrige falha zero-day no vCenter explorada desde setembro por hackers ligados à China
Brecha CVE-2026-123890 permite virar administrador do vCenter sem senha. Mandiant diz que o grupo Armory Castle a usou junto com outro zero-day para invadir ambientes virtualizados.
A Broadcom, dona da VMware, publicou na quinta-feira (19) correções para uma vulnerabilidade crítica no vCenter Server, o painel central usado por empresas para administrar seus ambientes virtualizados. A falha, rastreada como CVE-2026-123890, afeta o VMware Directory Service e permite que um atacante não autenticado, com acesso de rede ao servidor, contorne a autenticação e obtenha acesso não autorizado.
Na prática, a exploração bem-sucedida entrega ao invasor o controle administrativo do vCenter e, por consequência, das máquinas virtuais gerenciadas por ele. A empresa classificou a atualização como emergencial e pediu instalação imediata. A falha afeta o vCenter independentemente de o Enhanced Linked Mode estar ativado.
O boletim VMSA-2026-0009 também corrige outras quatro vulnerabilidades no VMware SDDC Manager e no VMware Tools para Windows. "Você é afetado se estiver executando qualquer versão do VMware vCenter, SDDC Manager ou VMware Tools para Windows anterior às versões listadas como corrigidas", diz o comunicado, que inclui instalações avulsas e as que fazem parte do VMware Cloud Foundation, vSphere Foundation e das plataformas Telco Cloud. Não há solução de contorno oficial, embora restrições de rede e firewall reduzam a exposição.
Espionagem chinesa desde setembro
A Broadcom não confirmou ataques, mas a Mandiant e o Google Threat Intelligence Group (GTIG) publicaram um relatório no mesmo dia mostrando que um grupo suspeito de ser patrocinado pelo Estado chinês, rastreado como Armory Castle (antes chamado UNC5221), explorou a falha no início de setembro de 2026, quando ela ainda era desconhecida.
"A exploração bem-sucedida resulta em um desvio remoto de autenticação que cria uma sessão autenticada como [email protected]", explica a Mandiant. Com essa sessão, o atacante consegue executar comandos e copiar arquivos, incluindo o banco de dados de diretório do servidor.
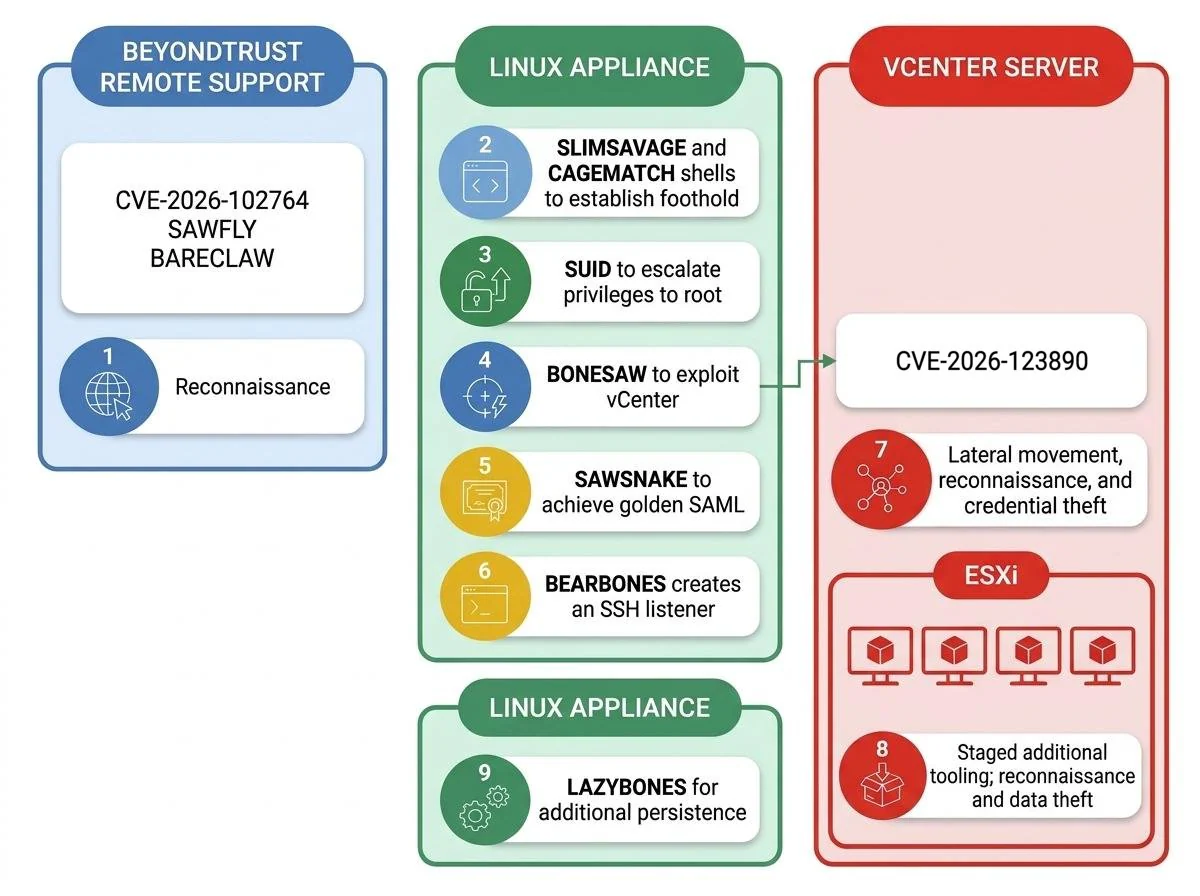
O Armory Castle é conhecido por explorar falhas inéditas em equipamentos de borda, como Citrix NetScaler e Ivanti Connect Secure. Segundo a Mandiant, a invasão ao vCenter fez parte da mesma campanha em que o grupo explorou outro zero-day, no BeyondTrust Remote Support (CVE-2026-102764), usado em ataques desde o fim de agosto.
Como o ataque funcionava
A sequência descrita pelos pesquisadores começa com o comprometimento dos appliances BeyondTrust. A partir daí, os invasores se moveram para sistemas Linux internos, instalaram web shells chamados SLIMSAVAGE, escalaram privilégios até root e vasculharam a rede em busca de servidores VMware.
Para explorar o vCenter, o grupo usou uma ferramenta própria escrita em Go, a BONESAW, que criava uma conta de administrador de login único (SSO) e roubava o banco de dados de diretório do servidor, útil para extrair mais credenciais. A ferramenta também extraía chaves de assinatura SAML, o que permite forjar tokens de autenticação. Em seguida entrava em cena a SAWSNAKE, usada em ataques do tipo Golden SAML para se passar por usuários legítimos e contornar a autenticação multifator. Backdoors adicionais, como CAGEMATCH, BEARBONES e LAZYBONES, garantiam a persistência.
No fim da cadeia, os atacantes chegaram aos hosts ESXi e extraíram informações sensíveis de máquinas virtuais, incluindo arquivos do banco de dados do Active Directory do Windows. Para a Mandiant, o uso de dois zero-days na mesma campanha e de várias famílias de malware feitas sob medida demonstra o alto nível técnico do grupo.
Para administradores, a mensagem é clara: o vCenter é um dos ativos mais sensíveis de um data center, e a atualização deve ser tratada como prioridade, acompanhada de uma revisão de contas SSO e de sinais de comprometimento.