Segurança Digital · mac
Ataques ClickFix induzem usuários de Mac e Windows a executar comandos maliciosos
Campanhas ClickFix usam páginas e anúncios falsos para convencer vítimas a copiar comandos perigosos, relata o TechCrunch.
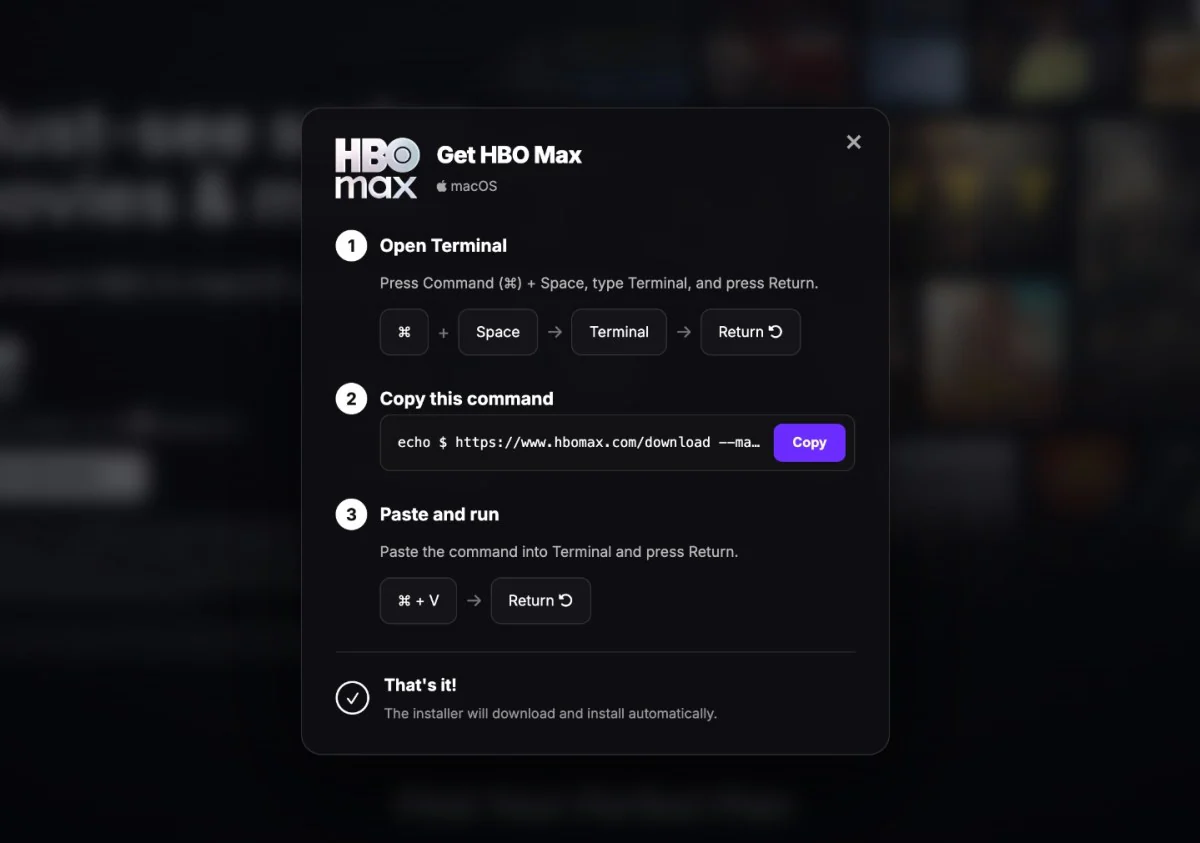
O TechCrunch alertou para campanhas ClickFix, um tipo de golpe que tenta fazer o usuário contornar a própria proteção do sistema. Em vez de instalar algo silenciosamente, a página falsa apresenta instruções para copiar e colar comandos, geralmente sob o pretexto de corrigir um erro, confirmar que a pessoa não é robô ou liberar acesso a um conteúdo.
Uma campanha citada pela reportagem usava anúncio falso de HBO Max no Reddit. O detalhe muda, mas a lógica é recorrente: aparência legítima, urgência e uma ação manual que entrega ao invasor o que ele não conseguiria executar sozinho. Mac e Windows podem ser alvo porque a técnica explora comportamento, não uma vulnerabilidade exclusiva de um sistema.
A defesa é simples e importante: páginas de streaming, redes sociais e serviços comuns não devem pedir que o visitante abra terminal, Prompt de Comando ou PowerShell e cole uma sequência para assistir a algo ou passar uma verificação. Ao encontrar essa instrução, feche a página, não execute o comando e procure o serviço pelo endereço oficial. Atualizações, proteção ativa e desconfiança de anúncios são camadas úteis contra esse tipo de engenharia social.