Segurança Digital · android
BADBOX volta maior que nunca: botnet de TV boxes Android gera 40 bilhões de pedidos falsos de anúncio por dia
A terceira versão da botnet que infecta TV boxes, celulares e tablets Android baratos virou a maior fraude publicitária já documentada, segundo a HUMAN. Aparelhos também viram proxies residenciais sem o dono saber.
Quem comprou uma TV box "genérica" para destravar canais e streaming tem mais um motivo para desconfiar do aparelho. A botnet BADBOX, uma das operações de fraude mais persistentes do ecossistema Android, voltou a crescer depois das derrubadas do ano passado e estabeleceu um novo recorde, informou o BleepingComputer com base em relatório da HUMAN, empresa especializada em combate a fraudes digitais.
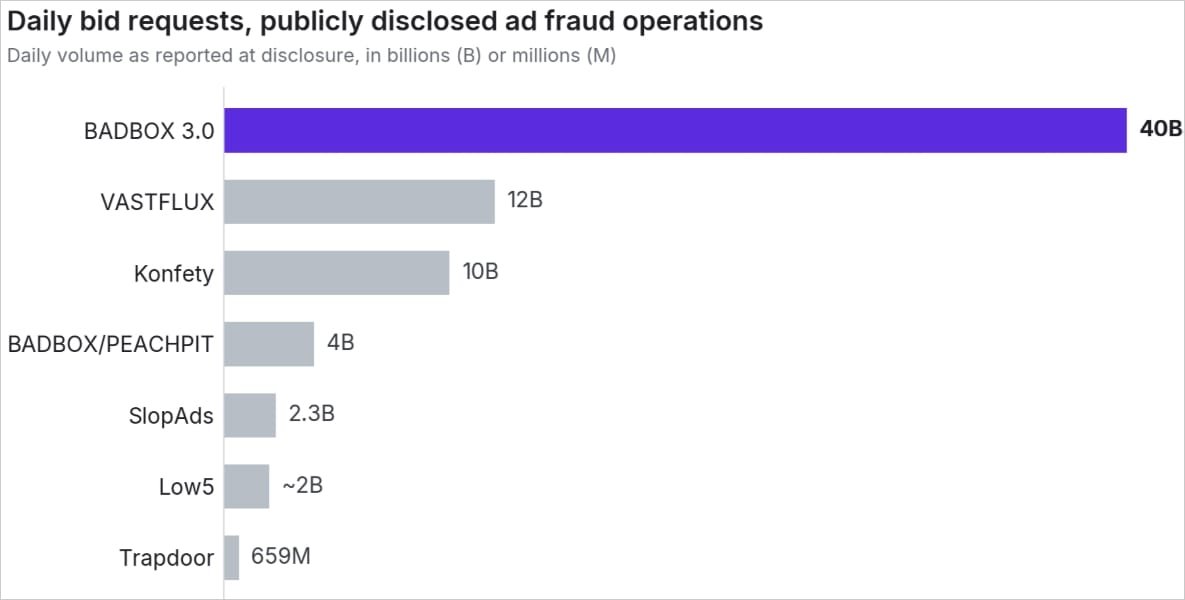
"No auge, a BADBOX 3.0 respondia por cerca de 40 bilhões de pedidos de lance por dia e mais de 4% de todo o tráfego de CTV [TV conectada] observado pela Human Defense Platform", relatou a equipe Satori, que descobriu e ajudou a desarticular a nova variante. O volume foi mais de três vezes o do recordista anterior, o esquema Vastflux, e supera o pico somado de todas as investigações publicadas pela Satori nos últimos cinco anos.
De uma TV box na Amazon a 10 milhões de aparelhos
A BADBOX foi identificada no início de 2023 num TV box T95 comprado na Amazon. Em dezembro de 2024, autoridades alemãs alertaram que dezenas de milhares de aparelhos estavam infectados. Em março de 2025, HUMAN e Shadowserver desconectaram mais de 500 mil dispositivos da BADBOX 2.0 de seus servidores de comando, e o Google removeu 24 apps da Play Store que espalhavam o malware. Depois, o Google processou os operadores, afirmando que a segunda versão já tinha infectado mais de 10 milhões de aparelhos Android até abril de 2025.
Nada disso impediu a reconstrução. O alvo continua o mesmo: celulares, tablets e TV boxes baratos rodando o Android Open Source Project (AOSP), muitas vezes vendidos sem a certificação do Google. Nesses aparelhos, o malware frequentemente já vem de fábrica ou é instalado logo nos primeiros usos.
Como a fraude funciona
O golpe principal é publicitário. O malware reproduz anúncios em vídeo em janelas escondidas, se passando por aplicativos de streaming conhecidos para que os pedidos pareçam legítimos. A HUMAN também observou pedidos fraudulentos de inserção de anúncios do lado do servidor (SSAI), que fazem anunciantes acreditarem que uma propaganda foi exibida numa TV — quando não havia aparelho nem vídeo algum.
Há ainda um módulo de proxy que inscreve os dispositivos infectados em uma de 11 redes de proxy residencial, sem conhecimento do dono. Na prática, a conexão de internet da vítima passa a ser alugada para terceiros, que podem usá-la para esconder a origem de fraudes e outros abusos. Uma dessas redes, a PXYEDGE, foi identificada como sucessora rebatizada da IpMoYu, já ligada à BADBOX 2.0; ela anunciava cerca de 200 mil nós, mas o monitoramento da HUMAN registrou picos de aproximadamente 340 mil conexões únicas. Parte do tráfego de fraude publicitária também era roteado por esses proxies para escapar de filtros antiabuso.
Rastro até um fabricante
Os pesquisadores dizem ter ligado o malware a um fabricante chinês de eletrônicos específico por meio de domínios, verificações no código que dependem do modelo do aparelho, um launcher de TV instalado de fábrica e o mantenedor de um repositório. Os módulos maliciosos são baixados de repositórios públicos de código e espelhados em várias plataformas de hospedagem, para resistir a derrubadas.
A HUMAN participou, no início deste mês, da ofensiva do Google contra a XCPE, operação de malware relacionada, que derrubou vários domínios de comando usados pela BADBOX 3.0; um dos repositórios do malware também saiu do ar, e os sistemas da empresa passaram a filtrar o tráfego fraudulento associado. Mesmo assim, a HUMAN avisa que os operadores provavelmente vão se adaptar, como fizeram depois de cada ofensiva anterior.
Para o consumidor, a recomendação é a mesma de sempre — e particularmente relevante num país onde TV boxes piratas são populares: comprar apenas aparelhos Android certificados, de fabricantes conhecidos, e confirmar que o Google Play Protect está disponível e ativo. Aparelho sem certificação e "barato demais" pode estar trabalhando para outra pessoa.