Segurança Digital · golpes
Campanha de hackers que falam russo usa IA e golpe do 'ClickFix' e tem o Brasil entre os principais alvos na América Latina
Relatório da SOC Radar descreve quase mil páginas falsas que imitam Google Docs e Office 365 e induzem a vítima a colar um comando no Windows. Malware rouba senhas, carteiras de cripto e conversas de WhatsApp e Telegram.
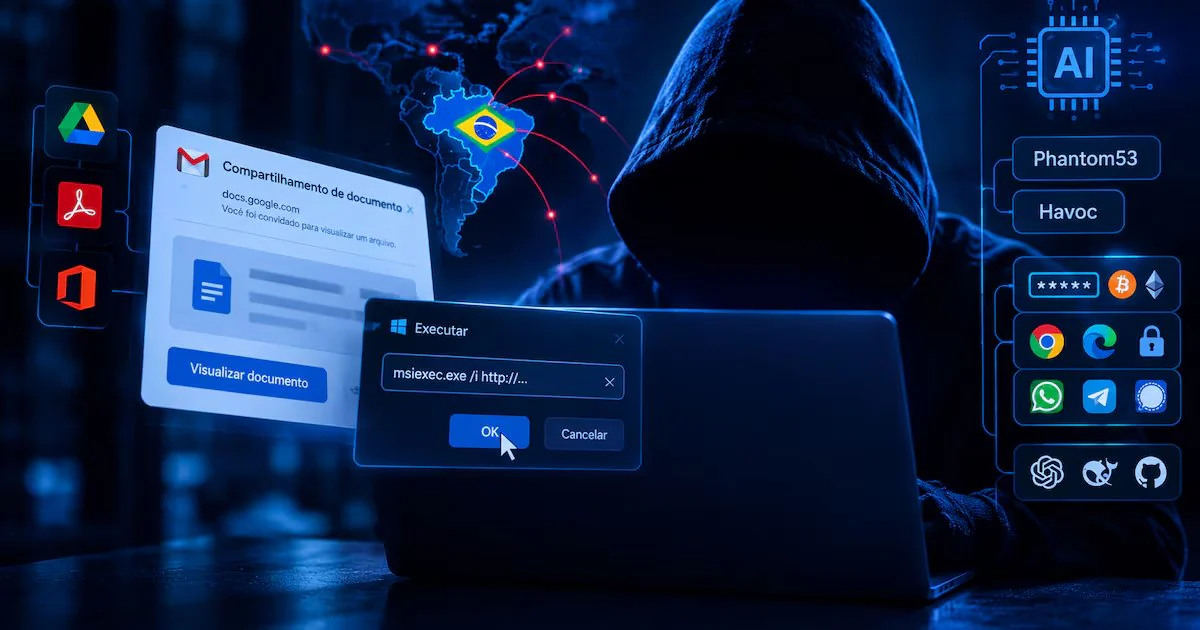
Um grupo de cibercriminosos que fala russo está usando inteligência artificial e uma armadilha cada vez mais popular para invadir computadores no Brasil. De acordo com relatório da empresa de segurança SOC Radar, noticiado pelo TecMundo, a operação tem o país entre os principais alvos na América Latina, ao lado do Peru. Na Ásia, mira Índia e Indonésia; na Europa, sobretudo a Espanha. O setor de tecnologia lidera a lista de vítimas, seguido de finanças, educação, governo, logística e indústria.
A campanha já gerou quase mil páginas falsas personalizadas. Segundo os pesquisadores, a preparação começou em outubro de 2025, e o lançamento oficial ocorreu em agosto deste ano. "A combinação de XaocMail, Phantom53 e Havoc demonstra um fluxo de ataque bem estruturado, projetado para passar despercebido pelos controles de segurança padrão", escreveram os analistas.
Como o golpe funciona
Tudo começa com e-mails enviados pela plataforma XaocMail — nome que significa "correio do caos" em russo. As mensagens imitam notificações legítimas de compartilhamento de arquivos de serviços conhecidos, como Google Docs, Adobe Acrobat e Microsoft Office 365.
Ao clicar no link, a vítima cai numa página hospedada na infraestrutura da Cloudflare, empresa legítima de serviços de rede, o que ajuda a driblar bloqueios. O suposto documento aparece borrado. Para "liberar" a visualização, o site aplica a técnica conhecida como ClickFix: instrui o usuário a copiar um comando e colá-lo no sistema do Windows, geralmente pela janela "Executar".
Quando o comando é executado, o computador baixa e instala o malware Phantom53, disfarçado de ferramentas legítimas de programação, como Python, Node.js ou Visual Studio Tools. Assim que a infecção acontece, o borrão some da página — e a vítima acredita que apenas liberou o documento.
O que é roubado
Com a máquina comprometida, o Phantom53 estabelece comunicação oculta com os servidores dos criminosos e aguarda ordens para instalar uma segunda ferramenta, o Havoc, usada para rodar scripts que vasculham o computador em busca de dados valiosos.
A lista de alvos é extensa: senhas salvas no Google Chrome e no Microsoft Edge; cofres de gerenciadores como LastPass, KeePass e Bitwarden; chaves e frases de recuperação de carteiras de criptomoedas como Exodus, Phantom, Binance e Coinbase; e mensagens de WhatsApp, Telegram e Signal. Os criminosos também buscam credenciais de ferramentas de IA para programação, como Claude Code, Cursor e GitHub Copilot — um sinal de que acessos a esses serviços viraram mercadoria valiosa.
IA dos dois lados
O relatório chama atenção para o uso de inteligência artificial generativa na construção do próprio malware. Os analistas encontraram arquivos de tarefas e comandos automatizados estruturados para o Claude Code, da Anthropic, nos quais os golpistas fingiam realizar testes de segurança autorizados para contornar as travas éticas da ferramenta. "O uso extensivo de ferramentas de IA para construir, testar e refinar o malware destaca um processo operacional otimizado que permite aos invasores iterar e escalar rapidamente", diz o documento.
Como se proteger
Para equipes de segurança, a recomendação é ir além das assinaturas tradicionais de antivírus e monitorar comportamentos anômalos, como a execução do instalador do Windows (msiexec.exe) acionada diretamente pela janela "Executar" a partir de links desconhecidos.
Para usuários domésticos e corporativos, a regra é simples e vale para qualquer variação do ClickFix: nenhum serviço legítimo de compartilhamento de documentos pede que você abra o menu "Executar" do Windows ou cole comandos no terminal para visualizar um PDF ou um texto. Se uma página pedir isso, feche-a.
Fontes
Assuntosseguranca digitalgolpesbrasilmalwareinteligencia artificialtelegramwhatsapp