Segurança Digital · python
Pacote oficial do Microsoft Agent Framework no PyPI é sequestrado para roubar credenciais de nuvem e CI/CD
Versões 1.26.1 e 1.26.2 do agent-framework instalavam um ladrão de credenciais que rodava a cada início do Python; quem instalou entre 20h35 e 21h20 (UTC) de 17/11 deve trocar segredos.
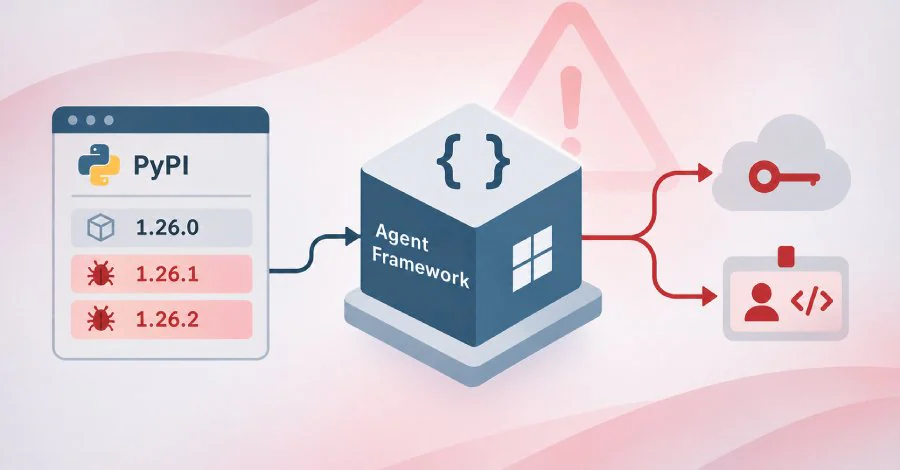
A cadeia de suprimentos de software para agentes de IA voltou a ser alvo. Segundo o The Hacker News, que reuniu relatórios de Aikido, Chainguard, Endor Labs, OX Security, SafeDep, Socket, StepSecurity e Wiz, o pacote agent-framework — porta de entrada do Microsoft Agent Framework, biblioteca de código aberto para criar e orquestrar agentes de IA em Python — teve duas versões adulteradas publicadas no PyPI.
A 1.26.1 e a 1.26.2 foram enviadas com 33 minutos de intervalo na noite de 17 de novembro (horário UTC). As duas foram retiradas de circulação e estão em quarentena no repositório. Ainda não está claro como o invasor conseguiu permissão para publicar em nome do projeto.
O truque usado é conhecido, mas eficaz. Cada versão adicionava um arquivo .pth à raiz do diretório site-packages. O Python lê esses arquivos sempre que o interpretador inicia, e linhas de import dentro deles são executadas automaticamente. "O ladrão roda em qualquer execução do Python no ambiente afetado, incluindo o próprio pip, quer algo importe o Agent Framework ou não", explicou a Endor Labs. Ou seja: bastava instalar o pacote para que qualquer script Python na máquina ou no pipeline disparasse o roubo.
O código coletava variáveis de ambiente com nomes associados a segredos e arquivos de credenciais do Azure CLI, .npmrc, pip.conf, .netrc, .git-credentials, configuração do Docker, Hugging Face, agentes do Azure DevOps e arquivos .env e JSON. Também consultava o serviço de metadados das máquinas virtuais do Azure. E foi além: "Além de ler as credenciais já gravadas em disco, o código pede à plataforma que emita novas", alertou a SafeDep. Em pipelines do Azure DevOps, usava variáveis do sistema para solicitar um token federado; em máquinas do Azure, pedia tokens à identidade gerenciada. Isso significa que trocar apenas os segredos armazenados não basta.
Os dados eram reunidos em JSON, comprimidos, codificados em Base64 e enviados por HTTPS a um endereço fixo no serviço webhook.site. A versão 1.26.2 ampliou a coleta, incluindo tokens OIDC do GitHub Actions e mais padrões de busca por variáveis com credenciais.
Com cerca de 190 mil downloads mensais, o alcance potencial é relevante, sobretudo em ambientes de integração contínua que instalam sempre a versão mais recente. As recomendações dos pesquisadores são: fixar o pacote na 1.26.0, última versão segura, e restaurar o ambiente a partir de uma base limpa; verificar se houve instalação das versões maliciosas entre 20h35 e cerca de 21h20 (UTC) de 17 de novembro; procurar nos logs de proxy e DNS requisições ao endereço do webhook usado pelo atacante; trocar as credenciais a partir de um sistema limpo; e auditar identidades do Azure e os registros de login e atividade.
O episódio se soma a uma série de ataques recentes a ferramentas de desenvolvimento com IA, como a extensão falsa do Claude Code distribuída após a invasão da Cursor e a campanha que usou milhares de contas do GitHub para roubar segredos de CI. Pacotes de agentes costumam rodar com acesso amplo a chaves de API e nuvens, o que os torna alvos valiosos.
Fontes
Assuntosseguranca digitalpythonpypimicrosoftcadeia de suprimentosagentes de ia