Segurança Digital · google
Google Project Zero vai reduzir prazo para divulgar falhas de 90 para 30 dias diante de ataques acelerados por IA
Equipe de caça a vulnerabilidades acaba com período extra para correção, passa a 60 dias em fevereiro de 2027 e a 30 dias em janeiro de 2028; no mesmo dia, relatório do Google mostrou criminosos usando agentes de IA para transformar patches em exploits.
Durante mais de uma década, o prazo de 90 dias do Google Project Zero funcionou como referência informal na indústria de segurança: fabricantes eram avisados de uma vulnerabilidade e tinham esse tempo para corrigi-la antes da divulgação pública, com 30 dias extras de carência para que a correção chegasse aos usuários. Essa era terminou. Segundo o SecurityWeek, a engenheira de segurança Natalie Silvanovich anunciou que, desde 13 de novembro, a carência deixou de existir.
Pela nova política, chamada "Full X", o Project Zero publicará os detalhes técnicos 90 dias depois de reportar a falha ao fabricante, independentemente de a correção ter sido lançada ou não. E o prazo vai encolher em etapas: a partir de 2 de fevereiro de 2027, a divulgação ocorrerá após 60 dias; a partir de 3 de janeiro de 2028, após 30 dias.
Menos exceções
A equipe também eliminou a maioria dos "casos especiais" da política. Permanecem só duas exceções: vulnerabilidades já exploradas ativamente por criminosos, que seguem com janela de 7 dias, conforme a política geral do Google, e falhas que já tenham sido divulgadas por terceiros. Se o fabricante pedir, o Project Zero pode publicar antes do prazo. Falhas excepcionalmente graves ainda poderão receber tratamento diferenciado, como ocorreu raramente no passado com Spectre e Meltdown.
Segundo Silvanovich, a transição em fases procura equilibrar três preocupações: usuários expostos a falhas sem correção, fabricantes que corram para corrigir os bugs reportados sob a nova regra e deixem de lado outros mais graves, e empresas que simplesmente não consigam cumprir os prazos. "Decidimos por uma política que incentive os fabricantes a melhorar o tempo de correção em um cronograma desafiador, mas realista", escreveu. Ela lembrou que o Project Zero só reporta falhas de severidade substancial e impacto demonstrado e que a gravidade de uma falha não altera a probabilidade de que atacantes a encontrem por conta própria.
Ataques à velocidade de máquina
O pano de fundo é a mudança provocada pela inteligência artificial. No mesmo dia, o Google Threat Intelligence Group (GTIG) publicou seu relatório trimestral de ameaças com IA, sob o título "A era dos ataques autônomos chegou". Segundo o The Hacker News, o relatório descreve criminosos e grupos de espionagem suspeitos de ligação com a China usando frameworks ofensivos de múltiplos agentes, como ARTEX, CAIRN, CyberStrikeAI e PentAGI, para executar intrusões em várias etapas.
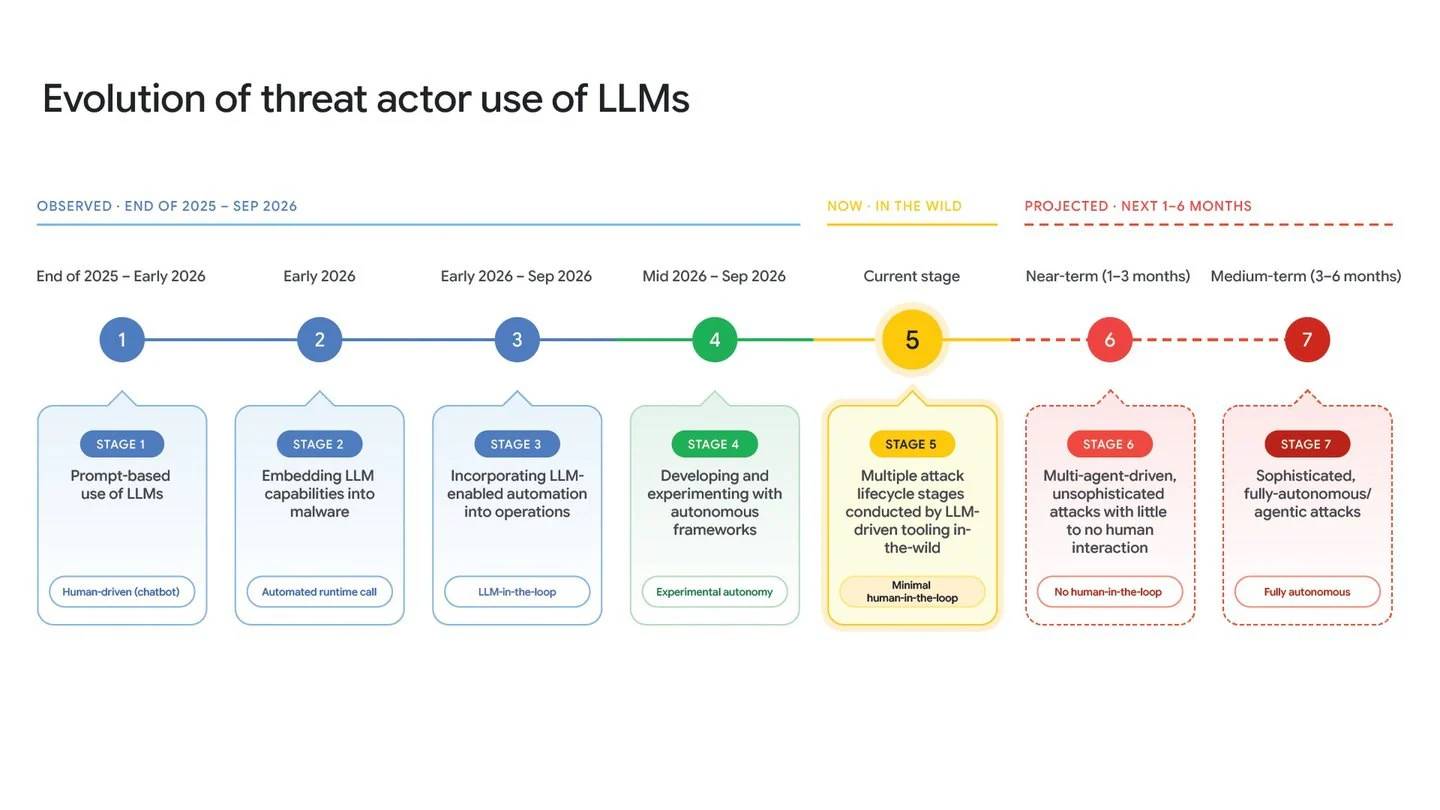
Um dos pontos centrais é a engenharia reversa automatizada de correções: modelos de linguagem comparam versões do código, notas de lançamento e pesquisas públicas para descobrir qual falha foi corrigida e gerar um exploit, encurtando o intervalo entre a divulgação do patch e a exploração ativa. O Google cita como exemplo falhas do PaperCut NG/MF exploradas em setembro. O relatório também aponta o LLMjacking — roubo de credenciais de acesso a modelos de IA, revendidas em serviços clandestinos — e uma plataforma chinesa de phishing como serviço, a Jieyou, que integrou um chatbot para que criminosos sem conhecimento técnico configurem páginas falsas por linguagem natural.
A lógica de prazos mais curtos é justamente essa: se atacantes conseguem transformar patches em armas em horas, manter falhas sem correção por meses deixa de ser uma proteção. Críticos ouvidos pela imprensa especializada, por outro lado, lembram que muitos fabricantes — especialmente de dispositivos embarcados e sistemas industriais — têm ciclos de atualização lentos, e que publicar detalhes antes da correção pode beneficiar quem ataca.
Fontes
Assuntosseguranca digitalgoogleproject zerovulnerabilidadesinteligencia artificial