Segurança Digital · inteligencia artificial
Amazon flagra agentes de IA caçando chaves de API em LiteLLM, Dify e outros apps expostos para alimentar novos ataques
Iscas da rede MadPot capturaram registros completos de campanhas em que agentes, provavelmente rodando na ferramenta ARTEX, invadiam gateways e construtores de apps de IA, roubavam chaves de provedores e as usavam para financiar a própria caçada.
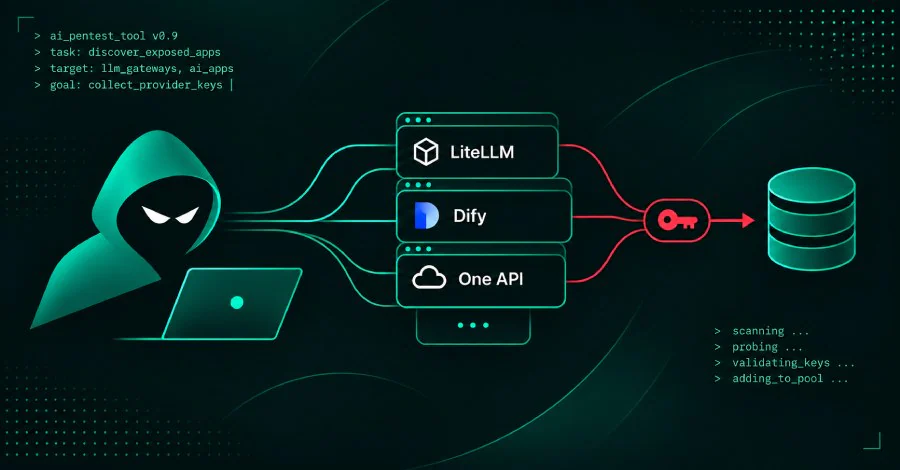
Uma nova investigação da Amazon mostra como o crime digital passou a usar agentes de inteligência artificial para atacar justamente a infraestrutura de IA de outras empresas. Segundo o The Hacker News, a equipe Amazon Threat Intelligence capturou registros de agentes que vasculhavam a internet atrás de aplicações de IA mal configuradas para extrair as chaves de API dos provedores de modelos armazenadas nelas.
Como a Amazon viu os ataques por dentro
A descoberta veio da MadPot, rede de servidores-isca (honeypots) da Amazon. Entre 3 de outubro e o fim da semana passada, parte dessas iscas se passou por serviços populares de LLM. Os agentes dos atacantes, que precisam consultar um modelo de linguagem para decidir cada próximo passo, enviaram requisições a esses falsos serviços — e, muitas vezes, cada requisição carregava o histórico completo da campanha, incluindo as instruções dos operadores e os "achados" relatados pelos agentes.
A Amazon ressalta que não observou essas invasões em tempo real e não consegue verificar se os resultados relatados pelos agentes são verdadeiros. "Mas os registros mostram o que os atores estavam buscando", disse a equipe.
Alvos: gateways e construtores de apps de IA
Na campanha principal, os agentes procuravam aplicações de IA expostas, extraíam as chaves de provedores armazenadas, testavam se funcionavam e as adicionavam a um repositório compartilhado. O foco eram sistemas que guardam chaves de vários provedores ao mesmo tempo, porque uma única página de administração fraca pode expor muitas contas.
Os alvos citados incluem gateways e proxies de LLM como One API, New API, Veloera, Sub2API e LiteLLM, e construtores de aplicações de IA como Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat e Ollama.
O roteiro dos agentes listava pontos de entrada conhecidos para cada produto: credenciais-padrão de administrador, como a chave mestra padrão do LiteLLM; instalações não concluídas que um estranho poderia assumir; falhas conhecidas no Langflow e no RAGFlow; endpoints de configuração que não exigem login; um desvio de autenticação pelo cabeçalho isCliRequest em sistemas da família One API; e falsificação de requisição do lado do servidor (SSRF) via recursos de busca de URL para alcançar serviços de metadados de nuvem. Também estavam na lista segredos esquecidos em JavaScript do navegador, source maps, rotas de depuração e arquivos de ambiente.
Para encontrar chaves vazadas, os agentes usavam serviços de varredura da internet, logs de transparência de certificados e buscas em repositórios do GitHub, pacotes do npm e do PyPI, camadas de imagens de contêiner, notebooks e espaços de hospedagem de modelos. Quando encontravam credenciais de nuvem, priorizavam serviços gerenciados que hospedam modelos de IA, cofres de segredos e identidades de aplicação — e preferiam modelos premium a acesso genérico à nuvem.
ARTEX de novo no centro
A Amazon atribui, com confiança moderada, a operação à ARTEX, ferramenta de código aberto para testes de invasão com agentes, sobre a qual o FBI já havia emitido alerta na semana passada. Nela, o operador define um alvo e um objetivo; um agente planejador divide o objetivo em tarefas para agentes executores, que rodam ferramentas de segurança. Os operadores seriam grupos separados ligados à China, segundo indícios como prompts em chinês simplificado e fusos horários configurados para o país.
Em outro caso relatado nesta semana, a equipe de resposta a incidentes da Cloudflare viu a ARTEX obter acesso a um token de API comprometido usado em CI/CD. O token não tinha restrição de IP nem limite de taxa, e a atividade seguinte incluiu 400 pedidos de dump de banco de dados em uma hora; a Cloudflare não disse se algum dado foi efetivamente retornado.
O que fazer
Para quem roda ferramentas como LiteLLM, Dify, Open WebUI ou Ollama, o recado é direto: não expor painéis administrativos à internet, trocar credenciais e chaves-padrão, concluir instalações, manter as aplicações atualizadas, guardar chaves de provedores em cofres de segredos e aplicar limites de gasto e de uso nas contas de IA. Uma chave roubada não só gera conta alta como, agora, pode financiar os próximos ataques.
Fontes
Assuntosseguranca digitalinteligencia artificialagentesamazonapi