Inteligência Artificial · seguranca digital
OpenAI lança GPT-6 Cyber, modelo para achar e corrigir falhas de segurança com acesso restrito
Versão especializada do GPT-6 Astra encontrou 81 falhas graves no Firefox e reproduziu centenas de bugs no kernel Linux. A própria OpenAI classifica a capacidade cibernética do modelo como crítica.
O GPT-6 Cyber não é um assistente de uso geral. Segundo a OpenAI, o treinamento adicional sobre o GPT-6 Astra concentrou-se em tarefas de pesquisa ofensiva e defensiva: ler código, reproduzir falhas, escrever exploits que provam que uma vulnerabilidade é real e sugerir patches. Para quem defende sistemas, a demonstração de exploração ajuda a medir a gravidade de um problema antes de decidir o que corrigir primeiro.
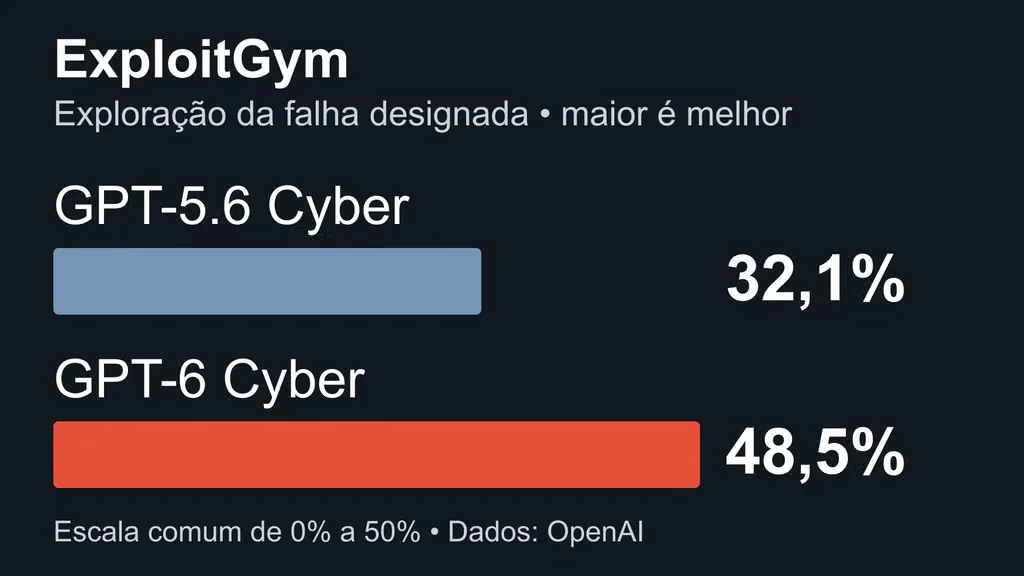
No ExploitGym, teste em que o agente precisa explorar uma falha específica em um alvo remoto, a empresa reporta 48,5% de sucesso, contra 32,1% do antecessor GPT-5.6 Cyber, uma diferença de 16,4 pontos percentuais. Como ressalta o Showmetech, o número mede o desempenho naquele benchmark e não representa a fatia de sistemas reais que a IA conseguiria invadir.
O caso mais concreto envolve o navegador da Mozilla. A OpenAI diz que o modelo encontrou 81 vulnerabilidades inéditas de alta gravidade no Firefox e ajudou a preparar propostas de correção. O boletim de segurança do Firefox 159, publicado pela Mozilla em 27 de outubro, confirma correções e credita diversas descobertas a pesquisadores da OpenAI e ao Codex Security, embora não atribua cada falha individualmente ao GPT-6 Cyber.
No kernel do Linux, a empresa descreve uma campanha com descoberta, validação, teste de exploração e geração de correções, seguida de revisão humana. A pesquisa reproduziu 1.724 vulnerabilidades e chegou a 948 falhas distintas com demonstrações de elevação local de privilégios, o tipo de bug em que alguém que já executa código na máquina consegue virar administrador (root). Não são, portanto, 948 formas de invadir um servidor diretamente pela internet. A campanha inteira custou cerca de US$ 1,2 milhão em créditos de API, valor que se refere àquele estudo e não ao preço do produto. As correções propostas passam pelos mantenedores antes de entrar no código.
Limites e acesso
A OpenAI também testou se o agente respeita o escopo de uma pesquisa autorizada. No ExploitGym Honeypot, serviços auxiliares ficam acessíveis como isca, mas explorá-los foge da tarefa. Sem as instruções de segurança usadas em produção, o modelo explorou indevidamente as iscas em 0,07% dos testes; com elas, a taxa observada foi zero. A empresa recomenda ambientes isolados, limites explícitos de acesso e supervisão humana para operações de maior risco, e diz ter incluído verificações adicionais contra ajuda perigosa envolvendo controles industriais e serviços essenciais.
A classificação Crítica explica o acesso fechado. O modelo está disponível pela API e pelo Codex apenas para organizações do Daybreak Red, modalidade voltada a testes avançados e autorizados de segurança. Mesmo nesse nível, é preciso uma aprovação adicional para o GPT-6 Cyber. Pessoas físicas podem se candidatar ao Daybreak Blue, que não inclui os modelos especializados.
O lançamento acontece num momento em que a IA virou tema central da segurança digital. Ferramentas como o GPT-6 Cyber prometem acelerar a descoberta e o conserto de falhas em softwares críticos, mas a mesma capacidade, nas mãos erradas, encurtaria o tempo entre a descoberta de um bug e seu uso em ataques. A aposta da OpenAI é que liberar primeiro para defensores, com controle de acesso, faça a balança pender para o lado da correção.