Tecnologia · desenvolvimento
GitHub torna AI Scan para pull requests disponível de forma geral
O GitHub liberou amplamente o AI Scan para pull requests, recurso que complementa o CodeQL na busca por vulnerabilidades nas alterações.
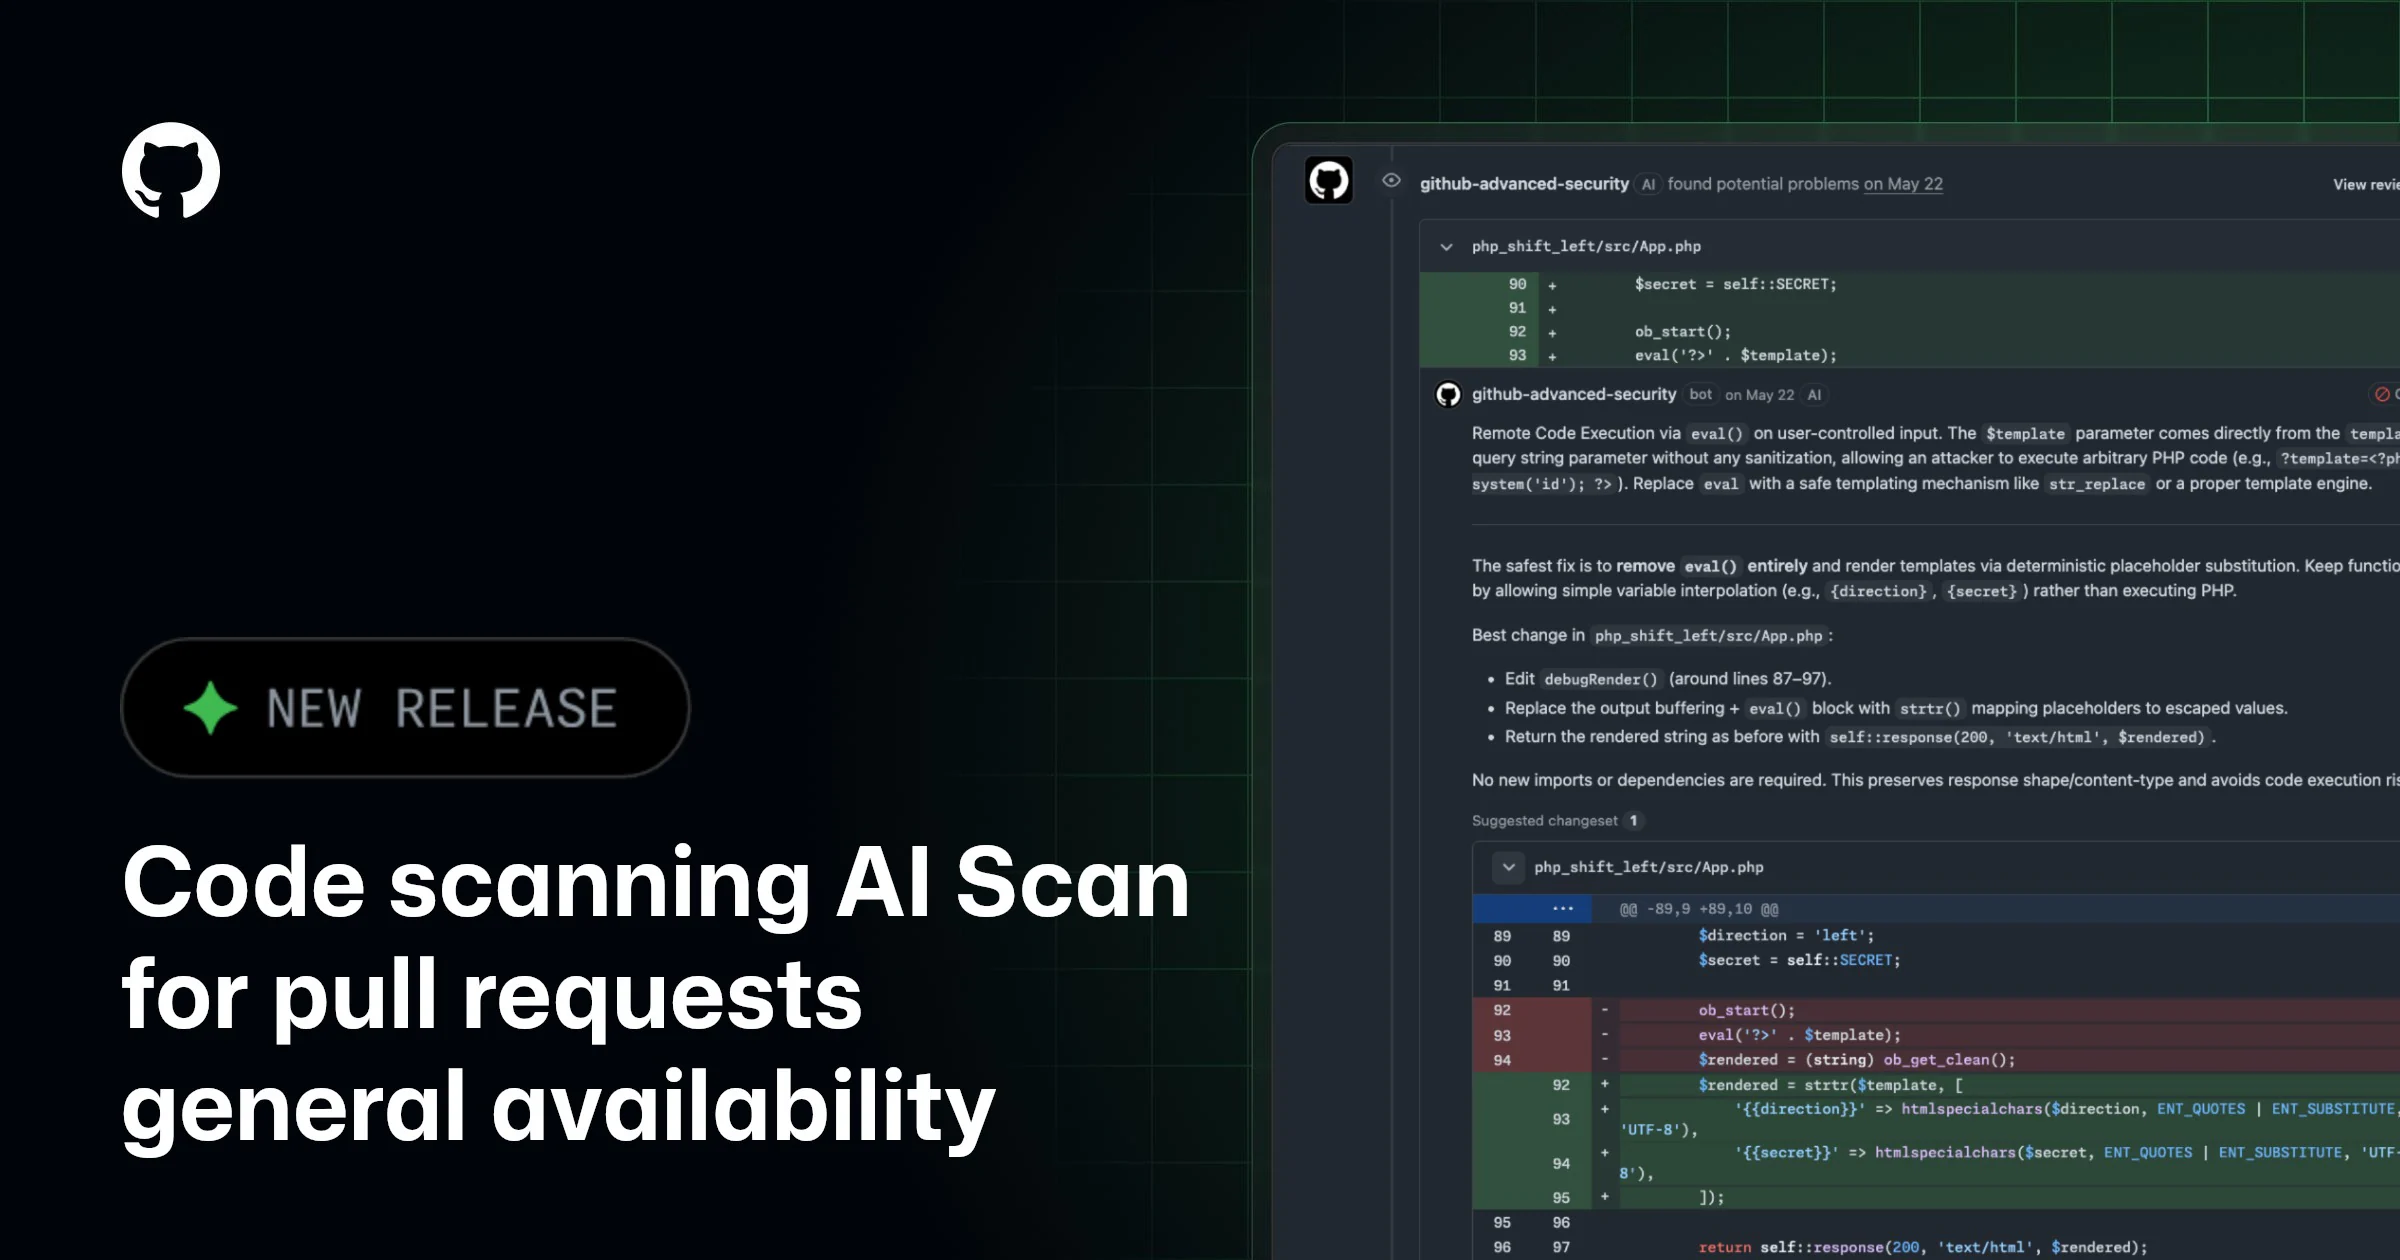
O GitHub anunciou disponibilidade geral do AI Scan para pull requests. Segundo o changelog, o recurso complementa o CodeQL ao procurar vulnerabilidades em mudanças enviadas para revisão, inclusive em linguagens e frameworks que o CodeQL ainda não cobre.
A atualização foi publicada pela fonte principal em 2026-10-15 15:04:51 UTC. O ponto central é o fato anunciado e seus limites: a informação disponível descreve a medida, o produto ou a observação, mas não autoriza concluir além do que foi divulgado.
A posição do produto é de apoio à revisão, não de substituição do julgamento técnico. Alertas automatizados precisam ser triados, reproduzidos e avaliados no contexto da aplicação; ainda assim, colocar uma camada de análise na abertura do pull request pode encurtar o ciclo entre a introdução de uma falha e sua correção.
Para quem acompanha tecnologia, ciência e produtos digitais, vale separar o anúncio do uso efetivo. A adoção depende de disponibilidade, compatibilidade, custos e validação no mundo real; em temas de segurança, ela também requer verificação por canais oficiais e práticas básicas de proteção.
Fontes
Assuntosdesenvolvimentosegurancagithub