Segurança Digital · seguranca
Módulos Apache maliciosos desviam tráfego de sites públicos brasileiros para apostas
Pesquisadores relataram módulos maliciosos em servidores de órgãos públicos e instituições de ensino no Brasil que redirecionam visitantes a páginas de apostas.
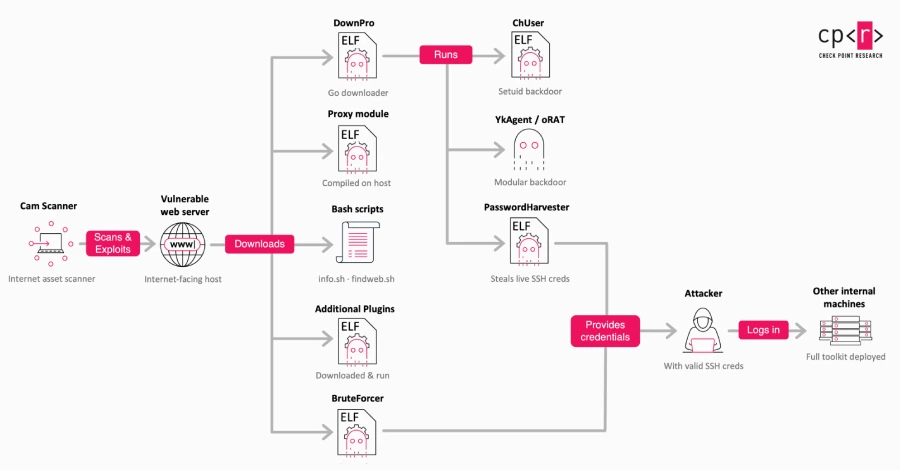
Um grupo descrito como Gambling Goblin teria instalado módulos maliciosos do Apache em servidores comprometidos de órgãos públicos e instituições educacionais brasileiras. Segundo pesquisa da Check Point relatada pela The Hacker News, o código funciona como proxy reverso e leva parte dos visitantes a páginas controladas pelos invasores, preservando a aparência do domínio legítimo.
As páginas imitariam lojas conhecidas, como Google Play, Microsoft Store e Amazon, para promover apostas e jogos esportivos. A hipótese dos pesquisadores é que domínios públicos de alta reputação sejam usados para manipulação de resultados de busca e distribuição em escala.
A reportagem ressalta que servidores comprometidos são parte da cadeia, não necessariamente alvos voluntários da campanha. Como bloqueios amplos a domínios .gov.br e .jus.br podem impedir o acesso a serviços legítimos, o caso reforça a necessidade de resposta no servidor comprometido, análise de módulos carregados e monitoramento de redirecionamentos anormais.