Segurança Digital · seguranca-digital
Nova campanha ClickFix distribui infostealer em Go para macOS e mira criptomoedas
Pesquisadores da Huntress identificaram uma campanha de engenharia social do tipo ClickFix que instala um malware escrito em Go em Macs, roubando carteiras de criptomoedas, senhas de navegadores e dados do Keychain da Apple.
A técnica batizada de ClickFix tornou-se, nos últimos anos, um dos métodos preferidos de cibercriminosos para contornar as defesas tradicionais de segurança, já que depende quase inteiramente de engenharia social em vez de explorar falhas técnicas de software. Em vez de enviar um arquivo malicioso diretamente, o atacante induz a própria vítima a executar manualmente um comando em seu computador, geralmente por meio de uma página falsa que simula uma verificação de segurança, um erro do sistema ou uma etapa de instalação legítima.
No caso identificado pela Huntress e reportado pelo BleepingComputer, a vítima recebeu um e-mail contendo um link para uma página que instruía a execução de um comando no aplicativo Terminal do macOS. Ao seguir as instruções, o usuário baixava e executava, sem perceber, um script que funcionava como uma espécie de "sonda": ele coletava informações sobre a arquitetura do processador do Mac (Intel ou Apple Silicon) e, em seguida, baixava um payload no formato Mach-O — o formato nativo de executáveis do macOS — compatível com aquele hardware específico.
Por questões de segurança e para não facilitar a reprodução do ataque, este texto não detalha o conteúdo exato do comando ou os mecanismos técnicos usados para evitar detecção. Em linhas gerais, pesquisadores descrevem que o malware busca se disfarçar como componentes legítimos do sistema operacional, criando estruturas de diretórios e nomes de arquivos que imitam processos internos da Apple, numa tentativa de passar despercebido por ferramentas de segurança e por usuários mais atentos.
Uma vez instalado, o malware realiza duas funções principais. A primeira é a coleta ampla de credenciais: ele varre o sistema em busca de senhas salvas em navegadores, dados armazenados no Keychain da Apple — que costuma guardar senhas de Wi-Fi, contas de e-mail, cartões e outras credenciais sensíveis — e outras informações de autenticação em cache. A segunda função, mais específica, é voltada ao roubo de criptomoedas: o programa monitora e é capaz de interceptar transações antes que sejam assinadas digitalmente, redirecionando os fundos para carteiras controladas pelos atacantes.
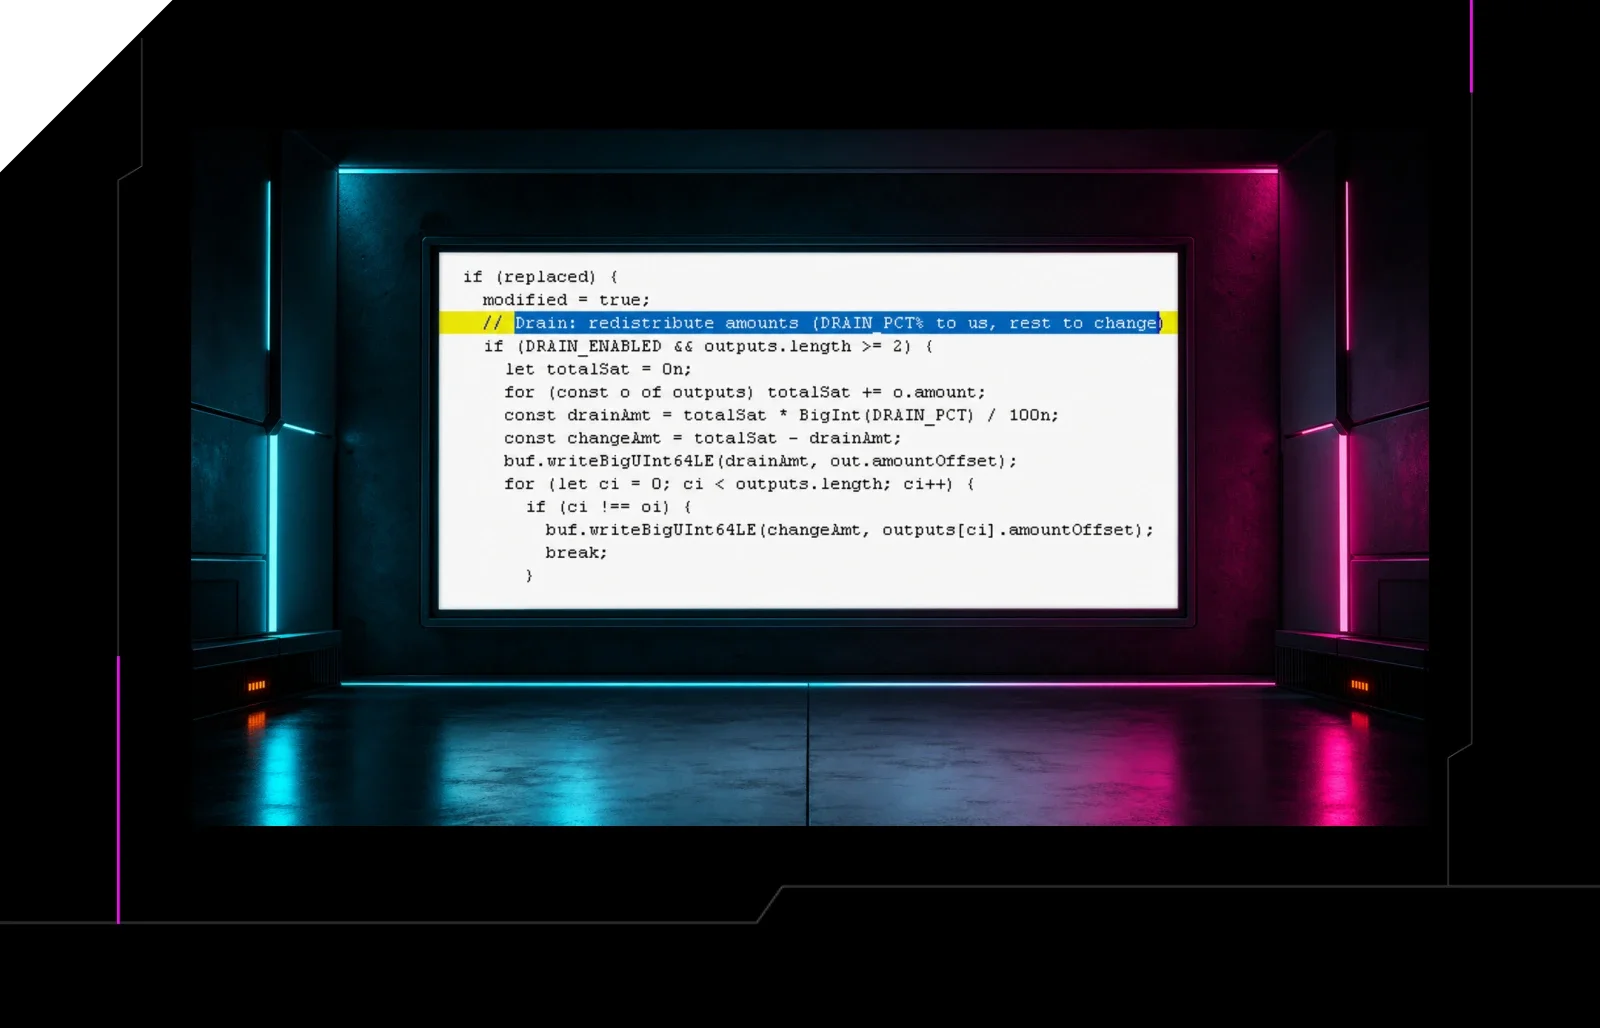
Entre as criptomoedas visadas pela campanha estão Bitcoin, Litecoin, Dogecoin, Monero, Ethereum e XRP. Segundo a Huntress, essa é a primeira vez que a empresa analisa um "drenador" de criptomoedas que não tenta esvaziar a carteira da vítima de uma só vez. Em vez disso, o malware pode ser configurado para remover apenas uma porcentagem dos fundos em cada transação, o que reduz a chance de a vítima perceber rapidamente que algo está errado e agir para conter o prejuízo.
Para conseguir permissões elevadas no sistema, o malware também recorre a uma tática de engano adicional: ele exibe uma janela falsa de erro do macOS, criada com ferramentas legítimas do próprio sistema operacional, solicitando que o usuário digite sua senha de administrador. Ao inserir a senha nessa janela fraudulenta, a vítima entrega involuntariamente as credenciais necessárias para que o malware amplie seus privilégios e se estabeleça de forma persistente no computador.
A reportagem original não identifica o malware com um nome de família específico nem associa a campanha a um grupo de ameaças já catalogado, referindo-se a ele apenas como um "infostealer em Go" distribuído via ClickFix. Também não há, até o momento, evidências relatadas de que o malware substitua aplicativos legítimos de carteiras de hardware, como Ledger Live ou Trezor Suite, por versões falsas — a atuação documentada concentra-se na interceptação de transações e no roubo de credenciais já armazenadas no próprio Mac.
Para reduzir o risco de infecção por esse tipo de ataque, especialistas em segurança recomendam desconfiar de qualquer instrução recebida por e-mail, redes sociais ou sites que peça para copiar e colar comandos no Terminal ou em janelas de "Executar" do sistema — sites e serviços legítimos praticamente nunca solicitam esse tipo de ação. Também é recomendável manter o macOS e os aplicativos sempre atualizados, usar autenticação multifator sempre que possível em contas de e-mail e serviços financeiros, evitar guardar frases de recuperação de carteiras de criptomoedas em texto simples no computador e, sempre que possível, utilizar carteiras de hardware (cold wallets) para armazenar valores significativos, já que esses dispositivos mantêm as chaves privadas isoladas do sistema operacional. Softwares de segurança atualizados e a desconfiança diante de pop-ups inesperados solicitando a senha de administrador também são barreiras importantes contra esse tipo de golpe.