Segurança Digital · tecnologia
Worm no npm explora pacote keyv comprometido e mira Claude Code e VS Code
A conta do mantenedor dos pacotes npm keyv e cacheable foi invadida e usada para publicar uma versão maliciosa que se espalhou como um worm por centenas de pacotes, tentando roubar credenciais de desenvolvedores.
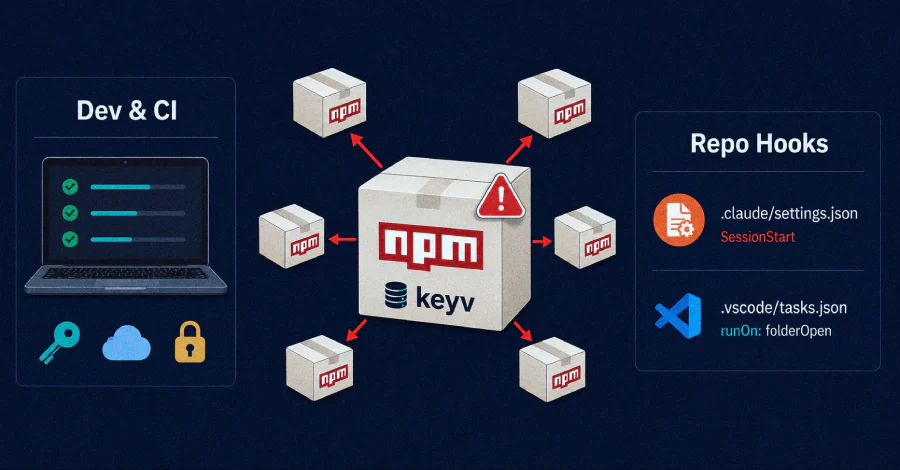
Um novo incidente de segurança na cadeia de suprimentos de software voltou a colocar o ecossistema npm sob os holofotes nesta semana. Segundo reportagem publicada pelo site The Hacker News em 4 de agosto de 2026, a conta do GitHub de Jared Wray, mantenedor dos pacotes de cache keyv e cacheable — amplamente utilizados por outros projetos JavaScript e Node.js — foi comprometida por atacantes não identificados até o momento.
Com acesso à conta, os invasores publicaram uma versão maliciosa do pacote, identificada como [email protected]. Segundo a análise de pesquisadores de segurança, essa versão continha um script de pré-instalação (preinstall) que, ao ser executado automaticamente durante a instalação do pacote, baixava um bundle compilado de mais de 700 mil bytes. Esse código adicional era responsável por tentar coletar credenciais sensíveis armazenadas nos ambientes de desenvolvimento e de integração contínua, incluindo tokens de acesso do GitHub, do próprio npm, de provedores de nuvem, além de segredos de ferramentas como Vault, Kubernetes e bancos de dados.
O comportamento mais preocupante identificado pelos pesquisadores foi a capacidade do código de se autopropagar: o pacote comprometido carregava também mecanismos para publicar novas versões maliciosas em outros pacotes, funcionando efetivamente como um worm dentro do registro npm. A empresa de segurança SafeDep, responsável por parte da análise técnica e da decodificação do payload, confirmou inicialmente 353 versões maliciosas distribuídas em 79 nomes de pacotes diferentes, número que posteriormente foi revisado para cerca de 1.684 versões afetadas em 420 pacotes distintos, vinculados a nove organizações no npm. Já a empresa Aikido, que classificou a família do malware, chegou a reportar um alcance ainda maior, com pelo menos 868 pacotes e 1.381 versões comprometidas. Entre os nomes afetados estão pacotes populares como flat-cache e cache-manager, além de diversas versões dentro dos próprios namespaces do Keyv e do Cacheable.
Outro ponto que chamou atenção dos pesquisadores foi a forma como o código malicioso tentava ampliar sua superfície de execução, indo além do simples script de instalação do npm. Foram encontrados arquivos como .claude/settings.json e .vscode/tasks.json no repositório comprometido do Keyv, configurando ganchos ("hooks") que poderiam ser acionados em cenários de confiança de workspace no editor Visual Studio Code e na ferramenta de desenvolvimento assistida por IA Claude Code. A empresa de segurança Semgrep identificou que esse mesmo padrão — incluindo nomes de arquivo, uso de uma versão específica do runtime Bun e a estrutura dos ganchos — já havia sido observado em um ataque anterior, ocorrido em abril de 2026 contra o pacote lightning do repositório PyPI, o que permitiu associar o incidente à família de malware batizada de Shai-Hulud.
De acordo com a reportagem, o repositório do Keyv no GitHub manteve, por um período, arquivos maliciosos na branch principal (main), incluindo scripts de configuração que continham a lógica de execução do payload, enquanto o arquivo package.json do pacote ainda apontava para a versão comprometida 6.0.0 com o comando preinstall configurado. Chamou atenção dos pesquisadores o fato de que a versão maliciosa passou pelos fluxos legítimos de automação do GitHub Actions, com assinatura OpenID Connect (OIDC) válida e provenance SLSA, evidenciando que mecanismos automatizados de verificação de origem do pacote não foram suficientes para impedir a publicação do código malicioso.
A equipe de segurança também identificou 546 repositórios públicos criados no GitHub em 4 de agosto, todos com a descrição "Shai-Hulud: Here We Go Again" e contendo diretórios chamados results/, o que pode indicar artefatos de exfiltração ou de preparação usados pelos atacantes durante a campanha.
Diante da gravidade do incidente, as equipes de resposta trabalharam para conter a propagação: por volta das 17h40 no horário da Índia do dia 4 de agosto, versões anteriores e limpas já haviam sido restauradas como a tag "latest" em pelo menos nove pacotes afetados. Até o fechamento da reportagem original, no entanto, nenhum comunicado oficial havia sido divulgado publicamente pelo mantenedor, pela npm Inc. ou pelo GitHub, e a forma exata como a conta de Jared Wray foi comprometida permanecia desconhecida.
Para desenvolvedores e equipes de tecnologia, pesquisadores recomendam comparar os arquivos de lockfile e as versões resolvidas de dependências contra as listas de pacotes afetados divulgadas pelas empresas de segurança, além de desabilitar scripts de instalação desnecessários em ambientes de desenvolvimento e produção. Ambientes onde uma versão comprometida chegou a ser instalada devem ser tratados como potencialmente expostos, com a recomendação de rotacionar tokens e credenciais antes de revogá-los diretamente — já que, segundo os pesquisadores, o próprio processo de revogação pode acionar rotinas maliciosas instaladas localmente pelo invasor. Especialistas também alertam que versões do npm a partir da 12 já bloqueiam por padrão a execução de scripts de ciclo de vida de dependências não aprovados, mas clientes mais antigos continuam vulneráveis a esse tipo de ataque. Por fim, recomenda-se cautela ao confiar apenas em listas de bloqueio por namespace, já que mudanças de tags e o mapeamento ainda incompleto da campanha podem deixar pacotes maliciosos fora dessas listas.
Fontes
Assuntosseguranca digitaltecnologia