Segurança Digital · seguranca-digital
Falhas "FaceHugger" na biblioteca Diffusers do Hugging Face permitiam execução remota de código
Três vulnerabilidades de alta severidade na biblioteca Diffusers, usada por milhões de desenvolvedores de IA, permitiam que repositórios de modelos maliciosos executassem código arbitrário mesmo com a proteção trust_remote_code ativada.
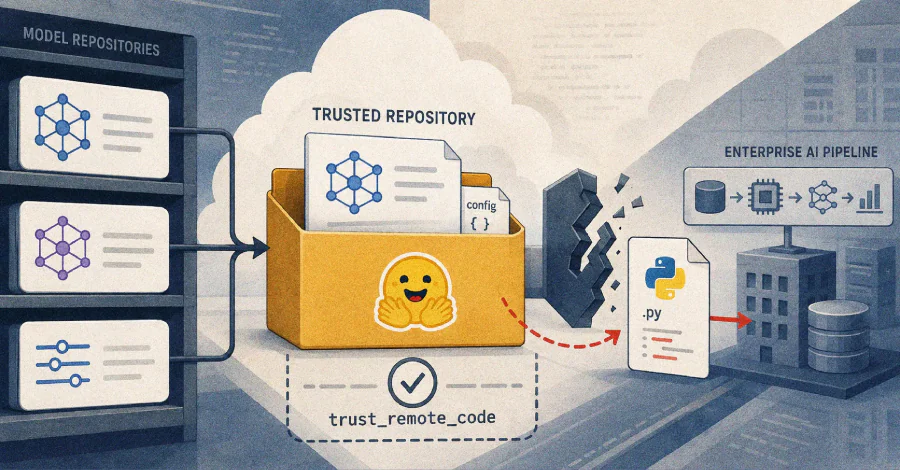
Três falhas de segurança de alta severidade na biblioteca Diffusers, do Hugging Face, poderiam permitir que repositórios de modelos de inteligência artificial maliciosos executassem código arbitrário de forma furtiva nas máquinas que os carregassem, expondo a cadeia de suprimentos de IA a um risco significativo. As descobertas foram divulgadas por pesquisadores da Zafran Labs, Gal Zaban e Ido Shani, em uma análise publicada na semana anterior à reportagem do The Hacker News, veiculada em 3 de agosto de 2026.
As vulnerabilidades, batizadas coletivamente de "FaceHugger", contornam o trust_remote_code, a salvaguarda projetada para impedir que código não revisado seja executado durante o processo de carregamento de pipelines customizados. Com o Hugging Face se consolidando como uma espécie de "GitHub da era da IA" e suas bibliotecas e repositórios amplamente presentes em ambientes corporativos, falhas em bibliotecas como a Diffusers podem dar a atacantes acesso extenso, dada a forma como a biblioteca está embutida em pipelines de produção, sistemas de integração e entrega contínua (CI/CD) e imagens de contêiner.
A Diffusers é um pacote Python que funciona como uma biblioteca de modelos de difusão pré-treinados de última geração para geração de vídeos, imagens e áudio. Segundo estatísticas do site pepy.tech, o pacote foi baixado mais de 8,1 milhões de vezes somente em julho de 2026.
Uma das principais funcionalidades da biblioteca é carregar localmente um modelo a partir de um repositório do Hugging Face Hub por meio da API DiffusionPipeline, que utiliza um arquivo de configuração para inicializar classes específicas de pipeline e componentes, além de código de pipeline customizado. O parâmetro trust_remote_code é a salvaguarda de segurança que controla se código Python customizado hospedado dentro de um repositório de modelo pode ser executado durante o carregamento via from_pretrained(). Defini-lo como True permite a execução de código customizado, enquanto False — ou omitir o parâmetro, que é o padrão — deveria bloquear a execução de código não verificado.
Segundo a Zafran, "a causa raiz de todas as variantes de execução remota de código é que a verificação de confiança vive inteiramente na primeira fase". Assim, qualquer método que faça o carregador enxergar código customizado que o filtro de segurança não viu permite contornar o mecanismo do trust_remote_code.
Cada variante da falha foi rastreada até um caso de TOCTOU (Time-of-Check to Time-of-Use), já que o download do modelo é feito por meio de duas requisições HTTP sequenciais e não atômicas, em vez de uma única operação atômica, e o filtro de segurança do trust_remote_code é configurado para rodar apenas contra a primeira delas.
As três vulnerabilidades identificadas são:
- CVE-2026-44827 (pontuação CVSS 8.8): falha de injeção de código que permite que código arbitrário seja carregado por meio do fluxo
custom_pipelinede um repositório do Hub, usando um pipeline malicioso nomeado "None.py", mesmo comtrust_remote_code=False(ou omitido, que é o padrão). - CVE-2026-45804 (pontuação CVSS 7.5): condição de corrida que permite introduzir código arbitrário em um repositório ao modificar a configuração entre as chamadas HTTP
hf_hub_downloadesnapshot_downloadao Hub, levando à execução de código. - CVE-2026-44513 (pontuação CVSS 8.8): falha de injeção de código que permite que código arbitrário seja carregado pelo fluxo
custom_pipelinede um repositório do Hub, mesmo comtrust_remote_code=False(ou omitido).
Após um processo de divulgação responsável, as vulnerabilidades foram corrigidas na versão 0.38.0 da Diffusers, lançada no início de maio de 2026. Qualquer usuário que invoque DiffusionPipeline.from_pretrained com pipelines customizados estava potencialmente exposto antes da correção.
Segundo os pesquisadores, "o problema subjacente é que artefatos obtidos de repositórios de IA são frequentemente tratados como dados passivos, quando arquivos de configuração, carregadores e código de pipeline customizado podem silenciosamente se transformar em código executável e transformar um carregamento rotineiro de modelo em um vetor de acesso inicial".
Para quem ainda não conseguiu aplicar a correção imediatamente, os mantenedores do projeto recomendam algumas medidas de mitigação: chamar from_pretrained apenas com pretrained_model_name_or_path, custom_pipeline e diretórios de snapshot locais provenientes de fontes totalmente confiáveis e já auditadas; não passar custom_pipeline= apontando para um repositório do Hub diferente do pretrained_model_name_or_path principal antes de ler o arquivo pipeline.py; e, antes de chamar from_pretrained em um snapshot local, inspecionar o snapshot em busca de arquivos .py inesperados, especialmente em subdiretórios de componentes (como unet/, scheduler/) e na raiz do snapshot.
"Essas vulnerabilidades reforçam a necessidade crítica de tratar repositórios de modelos de IA como código não confiável, particularmente à medida que a dependência corporativa de plataformas como o Hugging Face continua a crescer", afirmou a Zafran Labs. "Um download rotineiro de modelo pode facilmente se tornar um vetor de execução arbitrária de código se barreiras de segurança como o trust_remote_code forem contornadas."
Fontes
Assuntosseguranca-digitalinteligencia-artificialdesenvolvimento