Segurança Digital · seguranca-digital
Serviço DOUBLECUP esconde malware dentro de imagens cacheadas pelo navegador
Loader-as-a-service russo usa ataques ClickFix com falsos CAPTCHAs e esteganografia em PNGs para instalar o infostealer CountLoader e o RAT DeviceManager, que consulta contratos de blockchain para achar seu servidor de comando.
Uma investigação de segurança revelou a existência do DOUBLECUP, um serviço de "loader-as-a-service" — infraestrutura de distribuição de malware vendida como produto pronto para outros criminosos usarem em suas próprias campanhas. Segundo reportagem da BleepingComputer, o serviço, com fortes indícios de origem russa, está em operação desde o início de junho de 2026 e foi descoberto após pesquisadores encontrarem um diretório aberto no endereço IP 213.139.77.109, na porta 9090, contendo arquivos de teste da operação. O mesmo IP também hospedava o painel de licenciamento usado pelos clientes do serviço para gerenciar suas campanhas maliciosas.
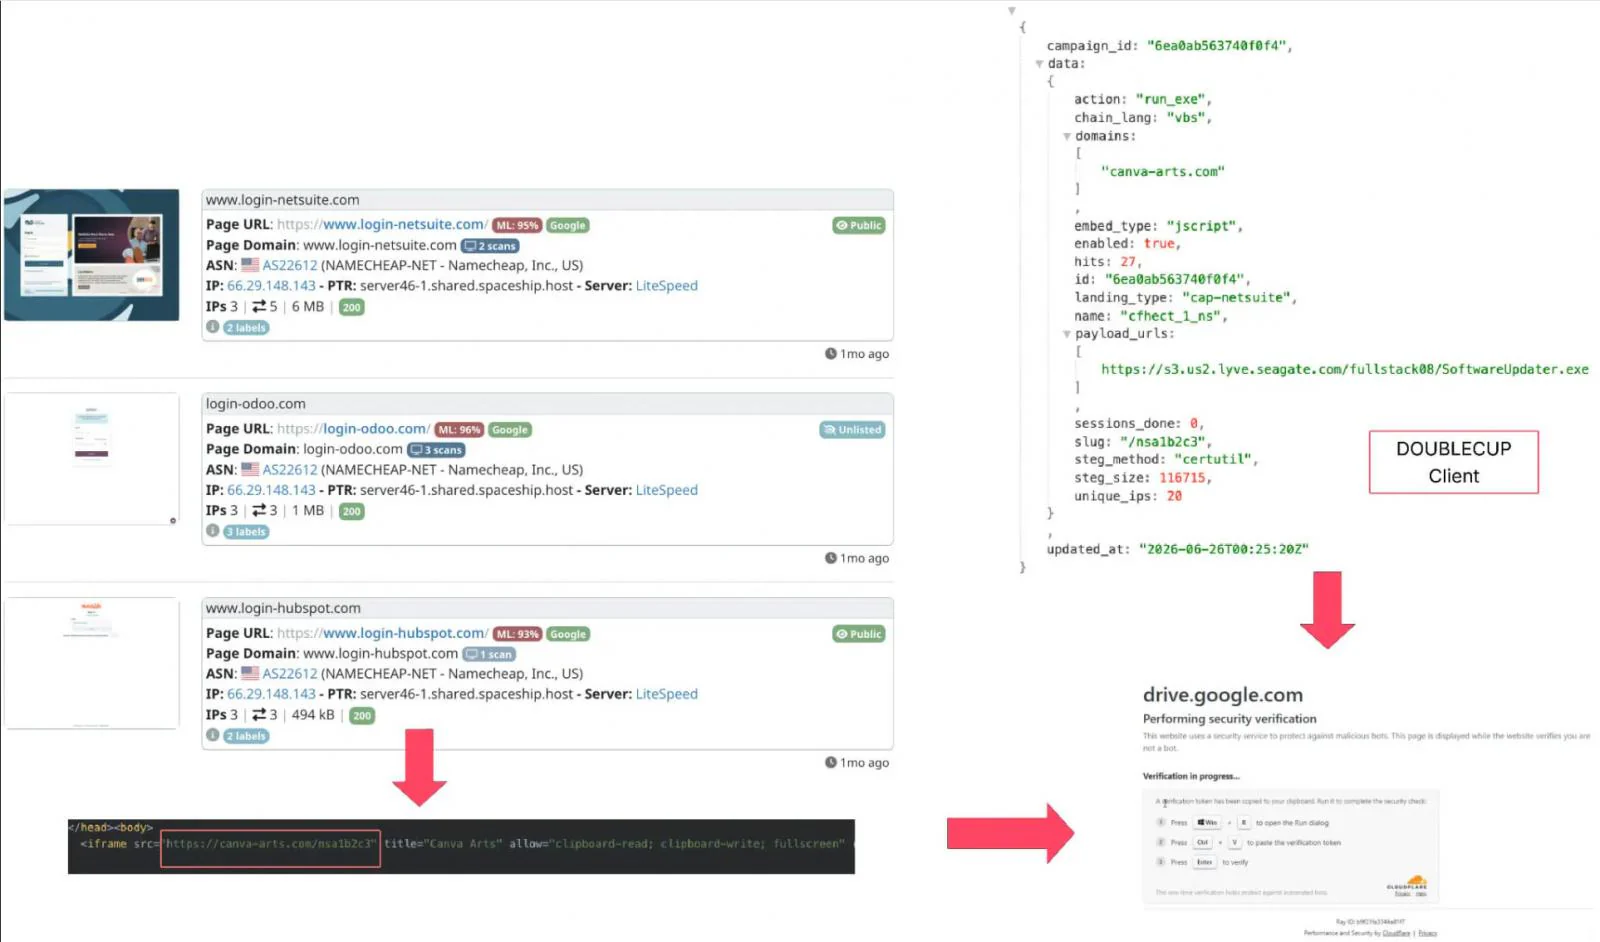
O método de ataque usado pelos clientes do DOUBLECUP é conhecido como ClickFix, uma técnica que já vinha sendo observada em outras campanhas ao longo dos últimos anos, mas que ganha aqui uma camada extra de sofisticação. Em vez de anexar arquivos maliciosos diretamente ou hospedar downloads óbvios, os operadores comprometem páginas legítimas ou criam páginas falsas que imitam sistemas corporativos populares — os pesquisadores citam especificamente páginas de login clonadas de NetSuite, Odoo, HubSpot e Salesforce, inseridas via iframes embutidos em sites comprometidos. Ao visitar essas páginas, a vítima se depara com um falso teste de CAPTCHA que, em vez de simplesmente pedir para marcar uma caixa, instrui o usuário a copiar e colar um comando no menu "Executar" do Windows ou em um terminal.
É nesse ponto que entra o diferencial técnico do DOUBLECUP: antes mesmo de a vítima executar qualquer comando, a própria página maliciosa força o navegador a baixar uma imagem PNG aparentemente inofensiva, que fica armazenada no cache local do navegador — o mesmo mecanismo que qualquer site usa para acelerar o carregamento de imagens em visitas futuras. Essa imagem, porém, contém código malicioso escondido por meio de esteganografia, uma técnica que embute dados dentro dos próprios pixels ou metadados de um arquivo de imagem sem alterar visivelmente sua aparência.
O comando que a vítima é induzida a colar não baixa nada de um servidor externo de forma óbvia — ele usa ferramentas nativas e legítimas do próprio Windows, como findstr (usada normalmente para buscar texto dentro de arquivos) e certutil (uma utilidade de gerenciamento de certificados digitais), para vasculhar o cache do navegador, localizar a imagem já baixada e extrair dela o payload malicioso escondido. Como essas ferramentas são assinadas digitalmente pela própria Microsoft e fazem parte do sistema operacional, softwares antivírus tradicionais tendem a não sinalizar sua execução como suspeita, o que ajuda o ataque a passar despercebido por soluções de segurança baseadas em assinatura.
De acordo com a reportagem, o DOUBLECUP oferece a seus clientes criminosos um pacote completo de serviços: hospedagem das imagens esteganográficas, gerenciamento de endpoints de sessão e sinalização, fornecimento de chaves de criptografia e reconstrução automática dos payloads para dificultar a detecção. Os operadores do serviço também distribuem uma ferramenta feita em linguagem Go, voltada para Windows, que permite aos clientes montar suas próprias campanhas de ataque sem precisar desenvolver a infraestrutura técnica do zero.
Uma vez executado o comando colado pela vítima, o ataque normalmente resulta na instalação de dois tipos de malware. O primeiro é o CountLoader, um infostealer capaz de rodar tanto em Windows quanto em macOS — os pesquisadores encontraram versões compiladas tanto para processadores Intel quanto para chips Apple Silicon. O CountLoader coleta informações do sistema infectado e verifica a presença de carteiras de criptomoedas instaladas, além de garantir persistência no equipamento por meio de tarefas agendadas no Windows ou de LaunchAgents no macOS, mecanismos que permitem que o malware continue rodando mesmo após reinicializações.
O segundo payload é o DeviceManager, um cavalo de troia de acesso remoto (RAT) escrito em Python e voltado especificamente para Windows. Seu recurso mais notável é o uso de uma técnica chamada EtherHiding, que consiste em armazenar o endereço do servidor de comando e controle (C2) dentro de contratos inteligentes publicados em blockchains públicas, como Ethereum e Polygon. Em vez de depender de um domínio ou IP fixo — que pode ser identificado e derrubado por autoridades ou empresas de segurança —, o malware simplesmente consulta a blockchain para obter o endereço atualizado do C2, tornando a infraestrutura criminosa muito mais resistente a ações de takedown. O DeviceManager também é capaz de roubar identificadores do sistema, informações sobre softwares antivírus instalados e dados de domínio corporativo, comunicando-se com o servidor de controle por meio de registros DNS do tipo A e TXT.
A combinação de esteganografia em cache de navegador, engenharia social via falso CAPTCHA e uso de blockchain para resiliência de infraestrutura torna o DOUBLECUP uma ameaça particularmente difícil de detectar e neutralizar com ferramentas de segurança convencionais. Como o ataque depende fortemente de enganar o próprio usuário para que ele execute o comando manualmente, a defesa mais eficaz continua sendo a conscientização: nenhum site legítimo pede que o usuário copie e cole comandos no terminal ou no menu "Executar" para provar que não é um robô.
Fontes
Assuntosseguranca-digital