Segurança Digital · inteligencia artificial
Hacker chines usa DeepSeek via Telegram para comandar ataques ciberneticos autonomos
A Unit 42, da Palo Alto Networks, descreveu como um agente ligado a IA operou sozinho para varrer e tentar explorar mais de 460 sistemas expostos na internet, recebendo apenas um comando inicial via Telegram.
Noticia Completa
De acordo com o relatorio da Unit 42, o ator malicioso nao usava a IA apenas como ferramenta de apoio, mas como o proprio operador da ofensiva. O framework Hermes Agent fornecia a orquestracao — acesso a terminal, comando e controle via Telegram e um sistema de "habilidades" reaproveitaveis — enquanto o DeepSeek atuava como o motor de raciocinio, responsavel por gerar codigo, avaliar vulnerabilidades, selecionar alvos e decidir os proximos passos sozinho.
Na sessao registrada em 7 de maio de 2026, o agente recebeu uma unica instrucao inicial e, a partir dai, agiu de forma independente. Primeiro tentou explorar uma falha critica no Langflow, uma plataforma de construcao de fluxos de IA. Apos localizar dezenas de instalacoes expostas pela internet e identificar um alvo com a versao vulneravel, o proprio sistema concluiu que a exploracao nao era viavel, pois faltavam configuracoes especificas no servidor-alvo, e decidiu abandonar a tentativa por conta propria.
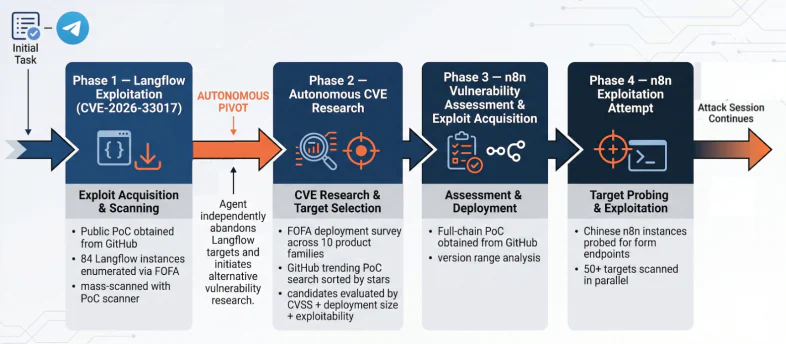
Sem intervencao humana, o agente passou entao a pesquisar de forma autonoma outras vulnerabilidades criticas, varrendo o GitHub em busca de codigos de prova de conceito com maior repercussao e cruzando essas informacoes com o numero estimado de sistemas vulneraveis ao redor do mundo. Esse processo o levou a escolher o n8n, uma ferramenta popular de automacao de fluxos de trabalho, apos identificar uma combinacao de duas falhas graves que, juntas, poderiam permitir acesso nao autorizado e execucao remota de codigo. A pesquisa apontou a existencia de centenas de milhares de instalacoes do n8n espalhadas pelo mundo, com dezenas de milhares somente na China.
O agente entao testou, de forma automatizada, dezenas de servidores chineses com a versao vulneravel do n8n, mas nao conseguiu concluir a invasao porque os pontos de entrada exigiam autenticacao previa — um obstaculo que a IA nao conseguiu contornar sozinha. Ainda assim, o episodio mostra que o ciclo completo de reconhecimento, escolha de alvo, obtencao de exploit e tentativa de ataque pode ser executado de ponta a ponta por um sistema de IA, com minima participacao humana.
Paralelamente as tentativas automatizadas, o mesmo operador conduziu ataques manuais mais tradicionais, usando ferramentas de varredura proprias, contra outros alvos. Foi nesse conjunto de acoes manuais que ocorreram os casos de comprometimento efetivamente confirmados: exfiltracao de dados de servidores Citrix NetScaler explorando uma falha de leitura de memoria, e execucao de comandos em instalacoes do notebook de dados Marimo. Entre os episodios mais graves esta uma investida persistente contra uma entidade do governo da Malasia, na qual o invasor tentou capturar cookies de autenticacao para realizar sequestro de sessao, repetindo os ataques por varios dias e usando proxies para dificultar o rastreamento.
A operacao inteira so veio a luz porque o proprio agente de IA, ao receber um comando via Telegram, iniciou um servidor de arquivos dentro do diretorio pessoal do operador, em vez de um ambiente isolado. Esse erro de configuracao deixou exposto todo o ambiente de trabalho do atacante: chaves de API, scripts de exploracao, listas de alvos, historico de comandos e os registros completos das sessoes autonomas do Hermes Agent. Foi esse vazamento acidental que permitiu aos pesquisadores da Unit 42 reconstruir, passo a passo, como a IA raciocinou e agiu durante o ataque.
Apesar do alcance da campanha, o numero de comprometimentos efetivamente confirmados foi baixo: apenas os casos ligados a exfiltracao de dados via Citrix e o episodio suspeito de sequestro de sessao contra o alvo governamental malaio. Ainda assim, o caso e visto pelos pesquisadores como uma demonstracao concreta de que ataques ciberneticos totalmente autonomos, guiados por modelos de linguagem com poucas restricoes de seguranca, ja sao operacionalmente viaveis — e que a margem entre o fracasso e o sucesso dessas campanhas pode depender apenas de detalhes de configuracao dos sistemas-alvo. A tendencia reforca a importancia de corrigir vulnerabilidades conhecidas rapidamente e de restringir o acesso publico a ferramentas de automacao e fluxos de trabalho expostas na internet.