Segurança Digital · seguranca-digital
CISA alerta: hackers invadiram mais de 30 sistemas de água nos EUA
FBI e EPA confirmam invasões a sete concessionárias de água em diferentes estados dos EUA desde 27 de julho, com mais de 30 instalações atingidas só em Minnesota; ataques miram controladores industriais expostos à internet.
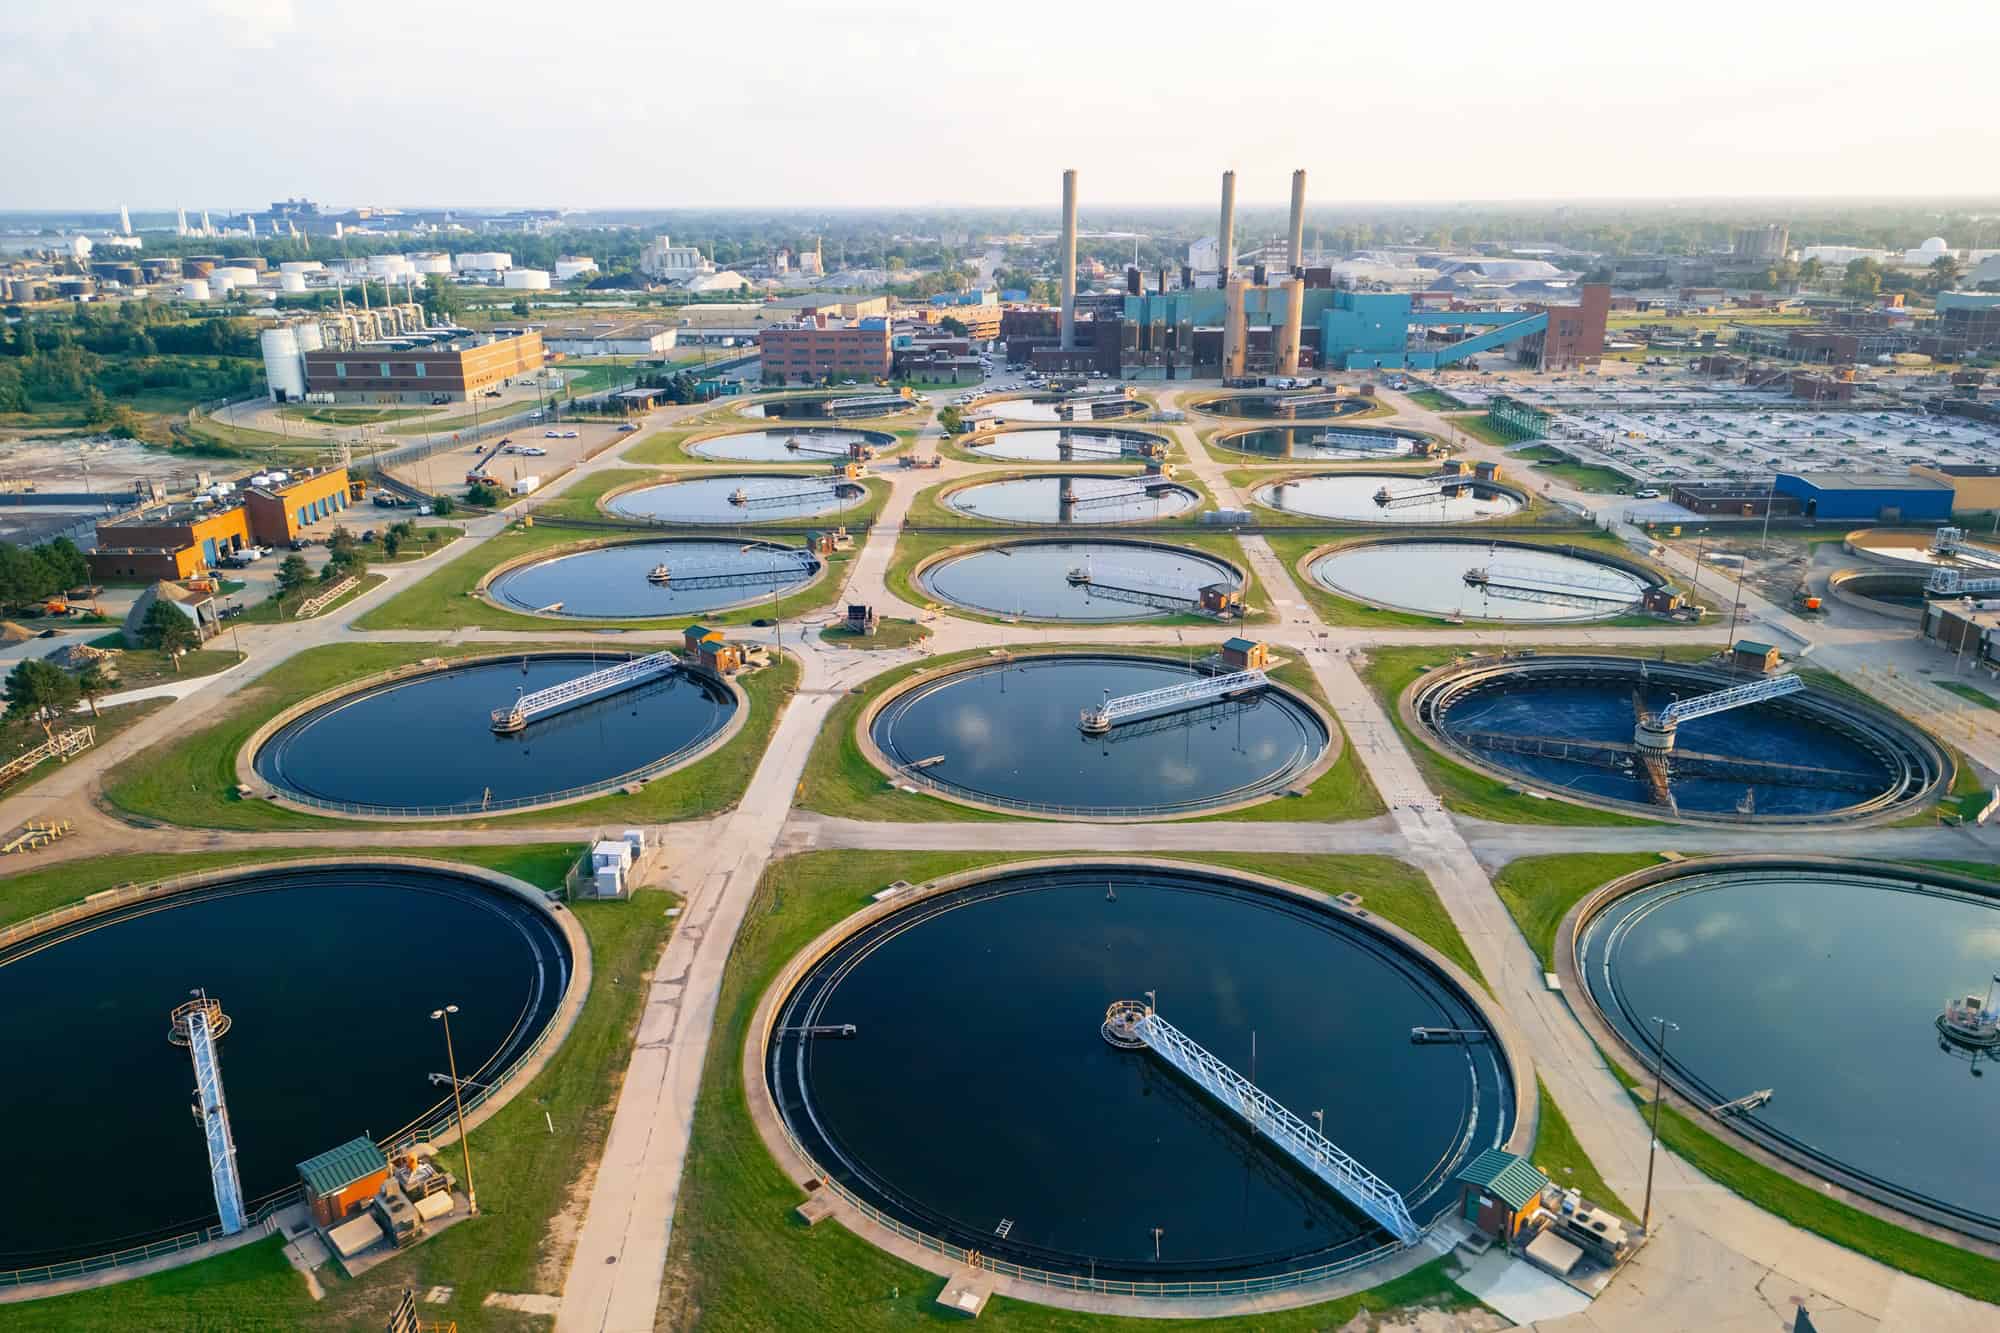
Autoridades dos Estados Unidos confirmaram uma onda de ataques cibernéticos contra sistemas de água e tratamento de esgoto no país. Em comunicado conjunto, o FBI e a Agência de Proteção Ambiental (EPA) informaram que sete concessionárias, localizadas em estados diferentes, foram comprometidas desde 27 de julho de 2026, sofrendo falhas na operação de seus sistemas.
De acordo com o alerta oficial publicado pelas autoridades, os invasores têm como alvo principal os Controladores Lógicos Programáveis (PLCs) — equipamentos industriais responsáveis por automatizar processos como bombeamento, tratamento e controle de pressão da água. A estratégia identificada consiste em acessar remotamente dispositivos que estão expostos à internet sem proteção adequada e alterar configurações sensíveis, incluindo endereços IP e senhas de acesso.
Com essas mudanças, as concessionárias afetadas perdem a capacidade de monitorar e controlar corretamente seus próprios sistemas. Segundo relatos recebidos pelo FBI, os incidentes já provocaram perda de pressão na rede de distribuição e alagamentos em instalações comprometidas. O órgão destacou ainda um risco adicional: a queda de pressão pode permitir que água subterrânea não tratada infiltre-se nas tubulações, ampliando o impacto operacional e sanitário do ataque.
Paralelamente ao alerta nacional do FBI e da EPA, mais de 30 instalações municipais de água no estado de Minnesota foram alvo de tentativas de invasão ao longo da última semana, segundo reportagem da NBC News. Ainda de acordo com a publicação americana, as características técnicas dos ataques se assemelham às de uma campanha atribuída anteriormente a agentes maliciosos ligados ao Irã — uma hipótese que investigadores tratam com cautela, sem confirmação oficial até o momento.
A revista Wired teve acesso a um memorando enviado a integrantes do Water Information Sharing and Analysis Center (WaterISAC), organização que reúne concessionárias de água nos EUA para troca de informações sobre ameaças cibernéticas. O documento, atribuído ao Minnesota Fusion Center, aponta que a atividade maliciosa observada nos sistemas públicos de abastecimento do estado é compatível com uma campanha descrita anteriormente pela Agência de Segurança Cibernética e de Infraestrutura dos EUA (CISA). Em abril deste ano, a própria CISA já havia emitido um alerta apontando que hackers associados ao Irã estavam mirando infraestruturas de água, entre outros tipos de organizações. Apesar da semelhança nas táticas, as agências responsáveis pela investigação em curso ainda não estabeleceram uma ligação oficial entre os ataques mais recentes e qualquer ator estatal específico.
Como resposta aos incidentes, FBI e EPA orientaram formalmente as empresas do setor de água e saneamento a reforçarem a segurança de suas redes industriais. Entre as recomendações constam a adoção de gateways seguros para separar redes de tecnologia operacional (OT) da internet pública, o uso de firewalls dedicados, a implementação de senhas mais robustas em substituição às credenciais padrão de fábrica, e a criação de listas de controle de acesso que restrinjam a comunicação dos PLCs apenas a dispositivos autorizados.
O episódio reacende um debate recorrente na área de segurança cibernética: a exposição de sistemas de controle industrial (ICS/SCADA) à internet aberta, muitas vezes configurados anos atrás sem previsão de ataques remotos e mantidos com credenciais padrão ou softwares desatualizados. Setores de infraestrutura crítica, como energia e saneamento, vêm sendo alvo recorrente de grupos que buscam tanto ganho financeiro quanto demonstrações de capacidade de disrupção, e agências como a CISA têm ampliado avisos técnicos voltados a operadores desses sistemas nos últimos anos.
Até o fechamento desta reportagem, nenhuma concessionária havia divulgado publicamente medidas de contenção adicionais além das recomendações gerais do FBI e da EPA, e a investigação sobre a origem exata dos ataques seguia em andamento.
Fontes
Assuntosseguranca-digitaltecnologia